Relution Server 26.5
Avviso importante relativo all'aggiornamento: Se attualmente state utilizzando una versione precedente, vi consigliamo di aggiornare prima alla versione 26.0.3 e solo successivamente alla versione 26.5.
Meta-organizzazioni per una gestione avanzata dei clienti
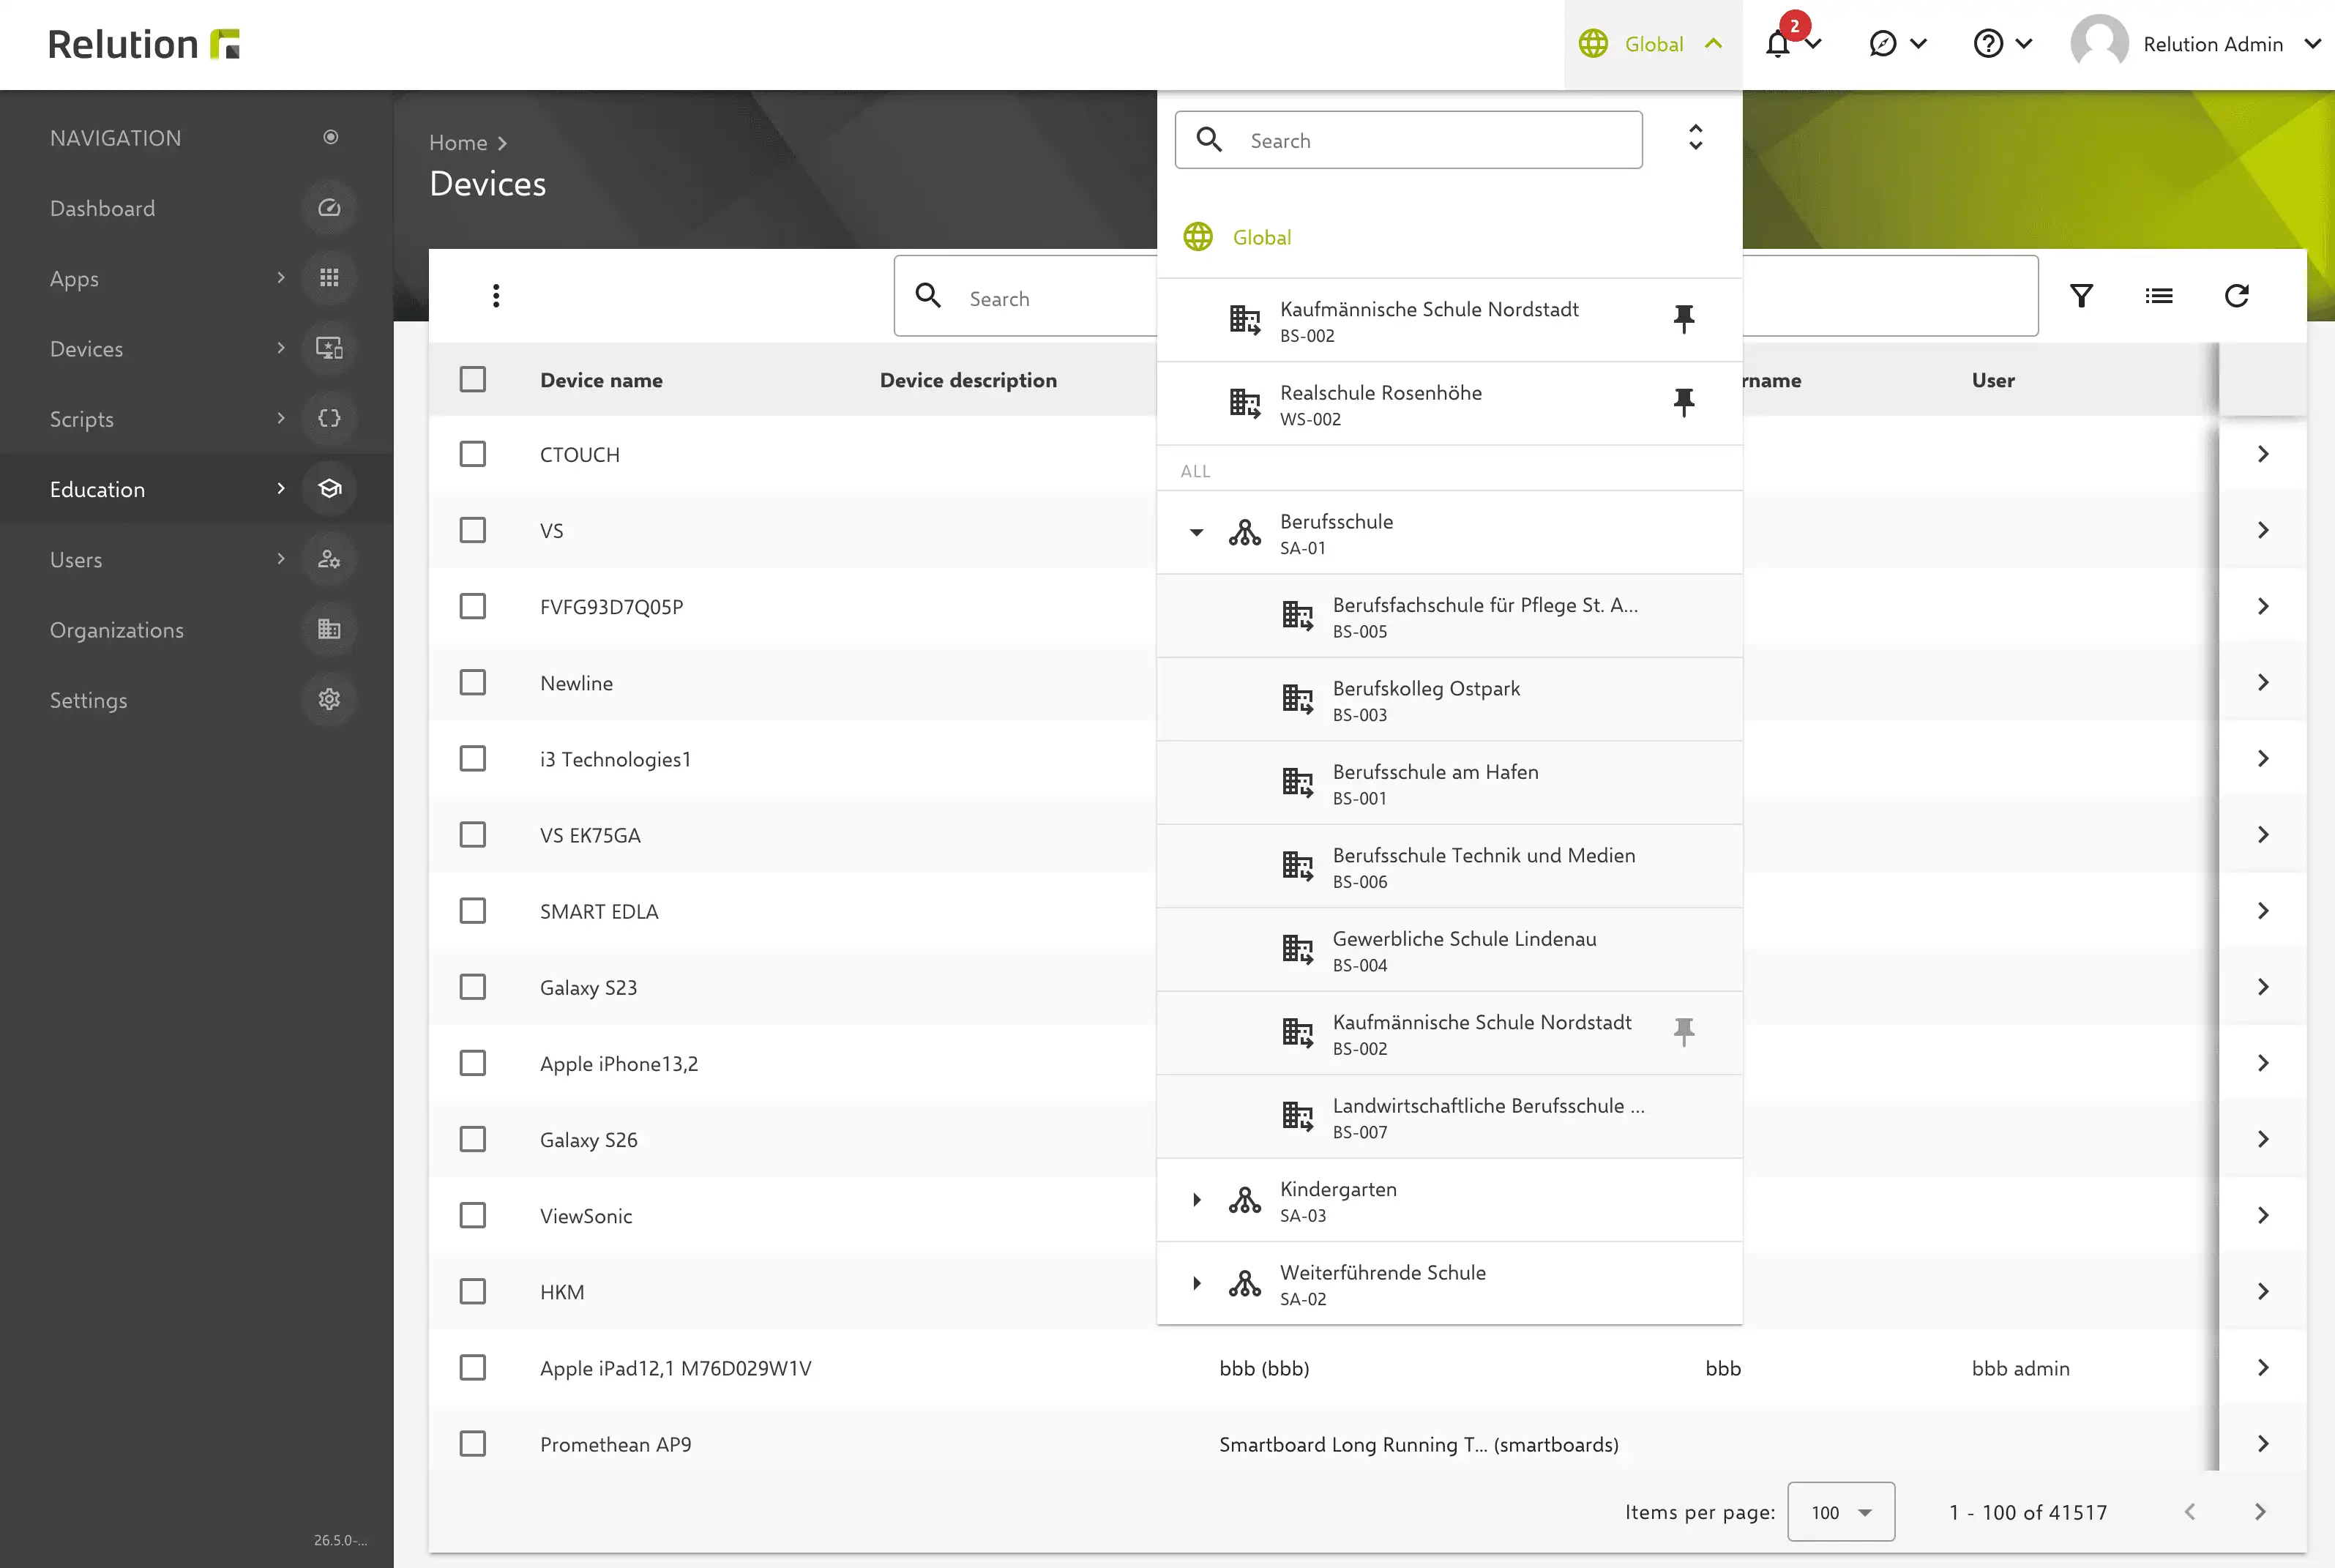
Con le nuove meta-organizzazioni, Relution introduce un livello superiore per la gestione centralizzata di più organizzazioni Relution (clienti).
I meta-amministratori possono gestire in modo aggregato più sotto-organizzazioni, controllando centralmente politiche, gruppi di dispositivi, utenti e dispositivi.
Le organizzazioni Relution esistenti possono essere assegnate successivamente a una meta-organizzazione senza doverle configurare ex novo. Le organizzazioni subordinate assegnate vengono visualizzate con un rientro nella panoramica delle organizzazioni, in modo che la struttura gerarchica sia riconoscibile a colpo d’occhio.
La nuova funzione è particolarmente adatta per enti scolastici, strutture aziendali e altre organizzazioni con più unità autonome.
I vantaggi principali
- Panoramica trasversale alle organizzazioni: i meta-amministratori possono visualizzare centralmente dispositivi, utenti e gruppi di tutte le sotto-organizzazioni associate.
- Risorse condivise: è possibile applicare centralmente criteri e gruppi di dispositivi a più sotto-organizzazioni.
- Gestione centralizzata di app e licenze: le app e le licenze delle app (VPP) possono essere gestite centralmente e distribuite alle sotto-organizzazioni.
- Assegnazione automatica degli utenti: durante la sincronizzazione tramite LDAP, Microsoft Entra ID, SchulConnex o Apple School Manager, gli utenti possono essere assegnati automaticamente alla sotto-organizzazione corretta.
- Amministrazione centralizzata: script, ruoli di autorizzazione, amministratori predefiniti e iscrizioni automatiche possono essere gestiti centralmente a livello trasversale rispetto alle organizzazioni.
- Struttura organizzativa sicura: le sotto-organizzazioni assegnate sono protette dalla cancellazione accidentale.
Configurazione della struttura organizzativa
Quando si crea una nuova organizzazione, sono ora disponibili tre opzioni come tipo di organizzazione:
- Stand-Alone: l’organizzazione viene creata, come in precedenza, direttamente sotto l’organizzazione globale e gestita indipendentemente dalle altre organizzazioni.
- Meta-organizzazione: l’organizzazione funge da organizzazione di livello superiore e può gestire più sotto-organizzazioni.
- Sotto-organizzazione: l’organizzazione viene assegnata a una meta-organizzazione esistente. A tal fine è necessario selezionare la meta-organizzazione desiderata.

Relution utilizzabile come Identity Provider (IdP)
Con Relution 26.5, Relution può essere utilizzato come Identity Provider (IdP). Un Identity Provider (IdP) si occupa della gestione centralizzata e della verifica delle identità degli utenti e consente di accedere a più applicazioni collegate utilizzando un unico account esistente.
In questo modo è possibile integrare applicazioni e servizi esterni tramite Single Sign-On (SSO) tramite Relution. Gli utenti effettuano l’accesso con il proprio account Relution esistente e non devono effettuare una registrazione separata per ogni applicazione. Ciò semplifica la gestione centralizzata delle applicazioni collegate, mentre gli utenti beneficiano di una procedura di accesso unificata. Sono supportati gli standard OpenID Connect (OIDC) e SAML.
Le applicazioni possono essere registrate e gestite come client, inclusa la registrazione dinamica e i client pubblici senza client secret. Una nuova pagina di consenso fornisce informazioni sui diritti di accesso richiesti, che gli utenti possono successivamente visualizzare e revocare. Sono inoltre disponibili la gestione delle sessioni, la rotazione automatica delle chiavi JWK e una registrazione avanzata degli accessi e delle applicazioni utilizzate.
Nota: la funzione è attualmente in fase beta. Saremo lieti di ricevere il feedback di tutti coloro che la testeranno e le loro esperienze.
(Nuova) dashboard per analisi flessibili e personalizzate
La dashboard di Relution è stata completamente rinnovata e ora offre agli amministratori molte più possibilità di organizzare e analizzare le informazioni in modo personalizzato. Ogni organizzazione può ora disporre di una propria dashboard. È possibile creare, configurare e integrare diversi widget in modo personalizzato. Anche le dimensioni e la posizione dei widget possono essere adattate in modo flessibile – questo vale per tutte le organizzazioni.
Inoltre, i filtri personalizzati consentono di restringere in modo mirato i dati visualizzati, ad esempio a determinati dispositivi o utenti.
Profilo utente con struttura a schede
Con la versione 26.5, la vista del profilo si presenta con una migliore panoramica e in una visualizzazione rinnovata, basata su schede. Le diverse informazioni sono così strutturate in modo più chiaro e accessibili più rapidamente.
I dati utente possono essere modificati direttamente, mentre informazioni aggiuntive come l’organizzazione, l’ID esterno e il provider di identità sono disponibili in modo chiaro in schede separate.
Gestione avanzata dei diritti per le azioni sui gruppi di dispositivi
Le autorizzazioni per le azioni sui gruppi di dispositivi sono state ampliate. Gli amministratori possono ora definire in modo più mirato quali azioni possono essere eseguite sui gruppi di dispositivi.
Ciò consente, ad esempio, di impedire le operazioni di cancellazione sui gruppi di dispositivi se un amministratore non dispone dell’autorizzazione necessaria nell’inventario.
Gestione ottimizzata dei certificati
Con la versione 26.5, la gestione dei certificati in Relution viene ampliata con diverse nuove funzionalità. Grazie al nuovo pool di certificati, è possibile importare in Relution i certificati esistenti in blocco e renderli disponibili a livello centrale. In questo modo, questa opzione è disponibile anche per i clienti che non possono collegare una propria PKI esterna a Relution. Altrimenti non ci sarebbe alcun modo per passare da una PKI a un MDM. I modelli di certificato e i certificati propri di Relution possono continuare a essere utilizzati come di consueto.
Inoltre, ora è possibile memorizzare più certificati utente dello stesso tipo e identificarli in modo univoco tramite nome e tipo. I certificati memorizzati possono poi essere utilizzati come di consueto nelle configurazioni dei certificati.
I certificati possono inoltre essere integrati direttamente nelle configurazioni tramite segnaposto codificati in Base64, ad esempio per le app gestite.
Docker senza root: maggiore sicurezza per il server Relution
Il server Relution viene ora eseguito di default come container Docker senza root. A tal fine, l’immagine Docker utilizza un utente Relution integrato, in modo che il container non debba più essere eseguito con i privilegi di root.
In questo modo, l’esecuzione del server Relution risulta più sicura ed è conforme alle attuali best practice per la gestione dei container Docker. Le funzionalità che in precedenza richiedevano i privilegi di root sono state adeguate di conseguenza. Tra queste rientra, tra l’altro, la gestione dei certificati CA aggiuntivi, che ora possono essere configurati direttamente tramite Relution.
Ottimizzazioni relative a S3 e alla memoria delle risorse
La gestione della memoria in Relution è stata ottimizzata per un’elaborazione più efficiente dei file. I caricamenti e le risorse vengono ora memorizzati in modo più efficiente. Ciò alleggerisce il carico sul database e migliora la distribuzione di app, sfondi e altre risorse.
Miglioramenti nella gestione del VPP
La gestione delle licenze Apple VPP è stata ottimizzata in diversi ambiti. Quando si eliminano i dispositivi, le licenze delle app assegnate vengono ora rilasciate automaticamente. Allo stesso tempo, l’assegnazione delle licenze è stata stabilizzata per evitare doppie assegnazioni e chiamate API non necessarie ad Apple.
È stata migliorata anche la gestione degli errori nella comunicazione con Apple. Sono stati risolti i problemi relativi alle notifiche VPP e alla registrazione DEP in determinate configurazioni.
Pinning dei certificati per i profili di iscrizione Apple
La versione 26.5 di Relution supporta il pinning dei certificati per i profili di iscrizione Apple. Gli amministratori possono così specificare quali certificati sono considerati attendibili nella comunicazione MDM crittografata.
La verifica dei certificati può quindi essere limitata in modo mirato ai certificati memorizzati nel profilo di iscrizione. Ciò aumenta la sicurezza della comunicazione dei dispositivi e protegge l’iscrizione da catene di certificati indesiderate o manomesse.
Aggiornamenti software gestiti per dispositivi Apple
Con la nuova configurazione «Aggiornamenti software gestiti», gli amministratori possono specificare per i dispositivi Apple una versione desiderata del sistema operativo e un orario locale per l’applicazione dell’aggiornamento. Le impostazioni vengono implementate tramite la gestione dichiarativa dei dispositivi (DDM) di Apple.
Impostazione della versione minima del sistema operativo per le registrazioni DEP di Apple
Per la registrazione DEP dei dispositivi Apple (iOS, macOS, visionOS), in Relution è ora possibile specificare una versione minima del sistema operativo. I dispositivi con una versione inferiore a quella specificata riceveranno inizialmente una richiesta di aggiornamento da parte dell’assistente di sistema. Solo dopo aver raggiunto la versione software richiesta, l’iscrizione proseguirà e verrà fornito il profilo di gestione. È possibile specificare se consentire l’iscrizione di dispositivi che non sono più in grado di raggiungere la versione minima richiesta.
Relution Decon ora disponibile anche per macOS
Relution Decon è ora disponibile anche per macOS. Con Relution Decon è possibile configurare e gestire centralmente il filtraggio dei contenuti su macOS tramite Relution. Le politiche possono essere definite centralmente tramite la piattaforma Relution e applicate in modo uniforme su tutti i dispositivi.
Funzione di compilazione automatica gestibile sui dispositivi Android Enterprise
Per Android Enterprise è ora possibile impostare un'impostazione predefinita per il comportamento della compilazione automatica tramite le restrizioni. Gli amministratori possono così attivare o limitare in modo mirato la funzione di compilazione automatica a livello di sistema sui dispositivi gestiti.
Nuovo design dell’app Teacher
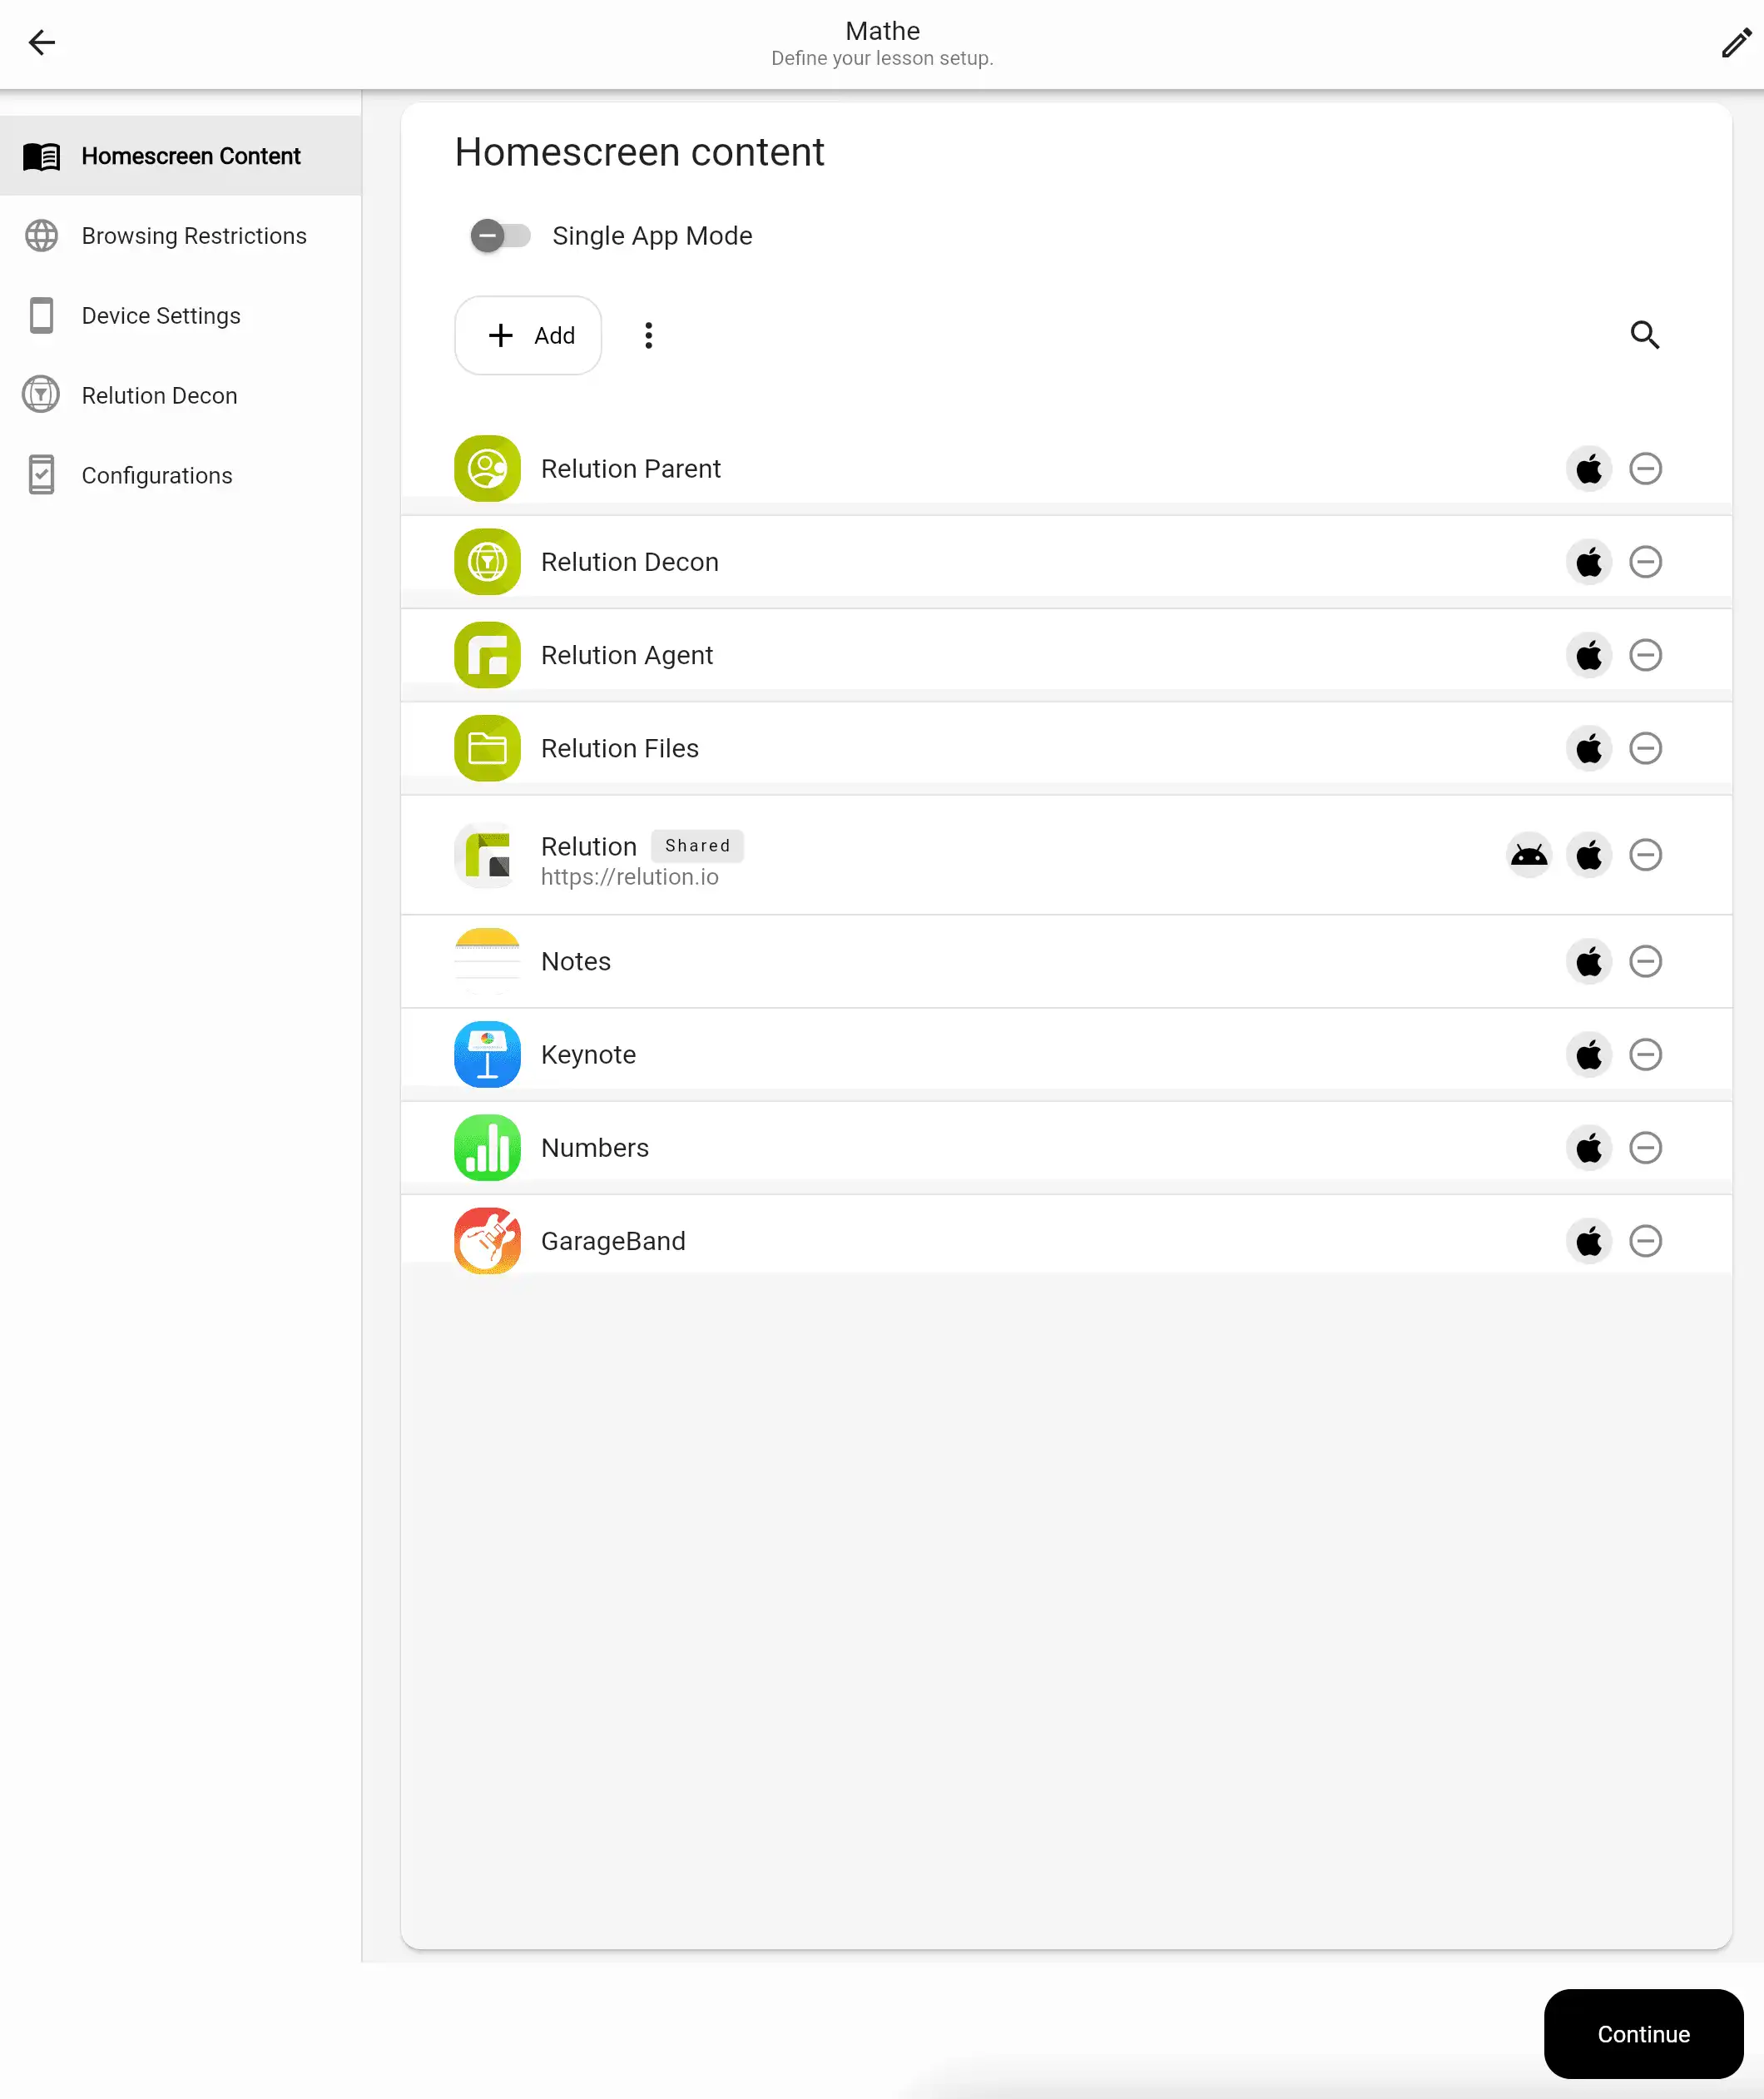
L’app Relution Teacher si presenta con un’interfaccia rinnovata. Con la versione 26.5 è possibile collegare i modelli delle lezioni a configurazioni predefinite. Gli insegnanti possono assegnare direttamente a una lezione le configurazioni approvate dall’amministratore.
All’inizio della lezione, le linee guida memorizzate vengono applicate automaticamente ai dispositivi degli studenti partecipanti e rimosse al termine della lezione. In questo modo è possibile gestire le impostazioni dei dispositivi in modo mirato per le singole situazioni didattiche.
Inoltre, è stata rivisitata la procedura di creazione dei modelli di lezione, che ora possono essere creati tramite un processo chiaro in due fasi con navigazione tramite barra laterale. I modelli possono essere creati anche senza configurazione dei dispositivi, in modo che non si applichino ulteriori restrizioni ai dispositivi degli studenti.
Per le nuove restrizioni di navigazione sono disponibili segnalibri, URL aggiuntivi consentiti ed elenchi di siti web tramite importazione CSV. Gli amministratori possono inoltre stabilire quali configurazioni siano a disposizione dei docenti e chi sia autorizzato a utilizzare la funzione.

Il changelog relativo a questa versione è disponibile qui.
Per motivi di maggiore leggibilità, in questa pagina si utilizza la forma maschile per i nomi di persone e i sostantivi riferiti a persone. Tali termini si applicano, in linea di principio, a tutti i generi nel rispetto del principio di parità di trattamento. La forma abbreviata è dovuta esclusivamente a motivi redazionali e non implica alcun giudizio di valore.