Relution Server 26.5
Wichtiger Hinweis für das Update: Wenn Sie aktuell noch eine ältere Version einsetzen, empfehlen wir Ihnen, zunächst auf Version 26.0.3 und anschließend erst auf Version 26.5 zu aktualisieren.
Meta-Organisationen für eine erweiterte Mandantenverwaltung
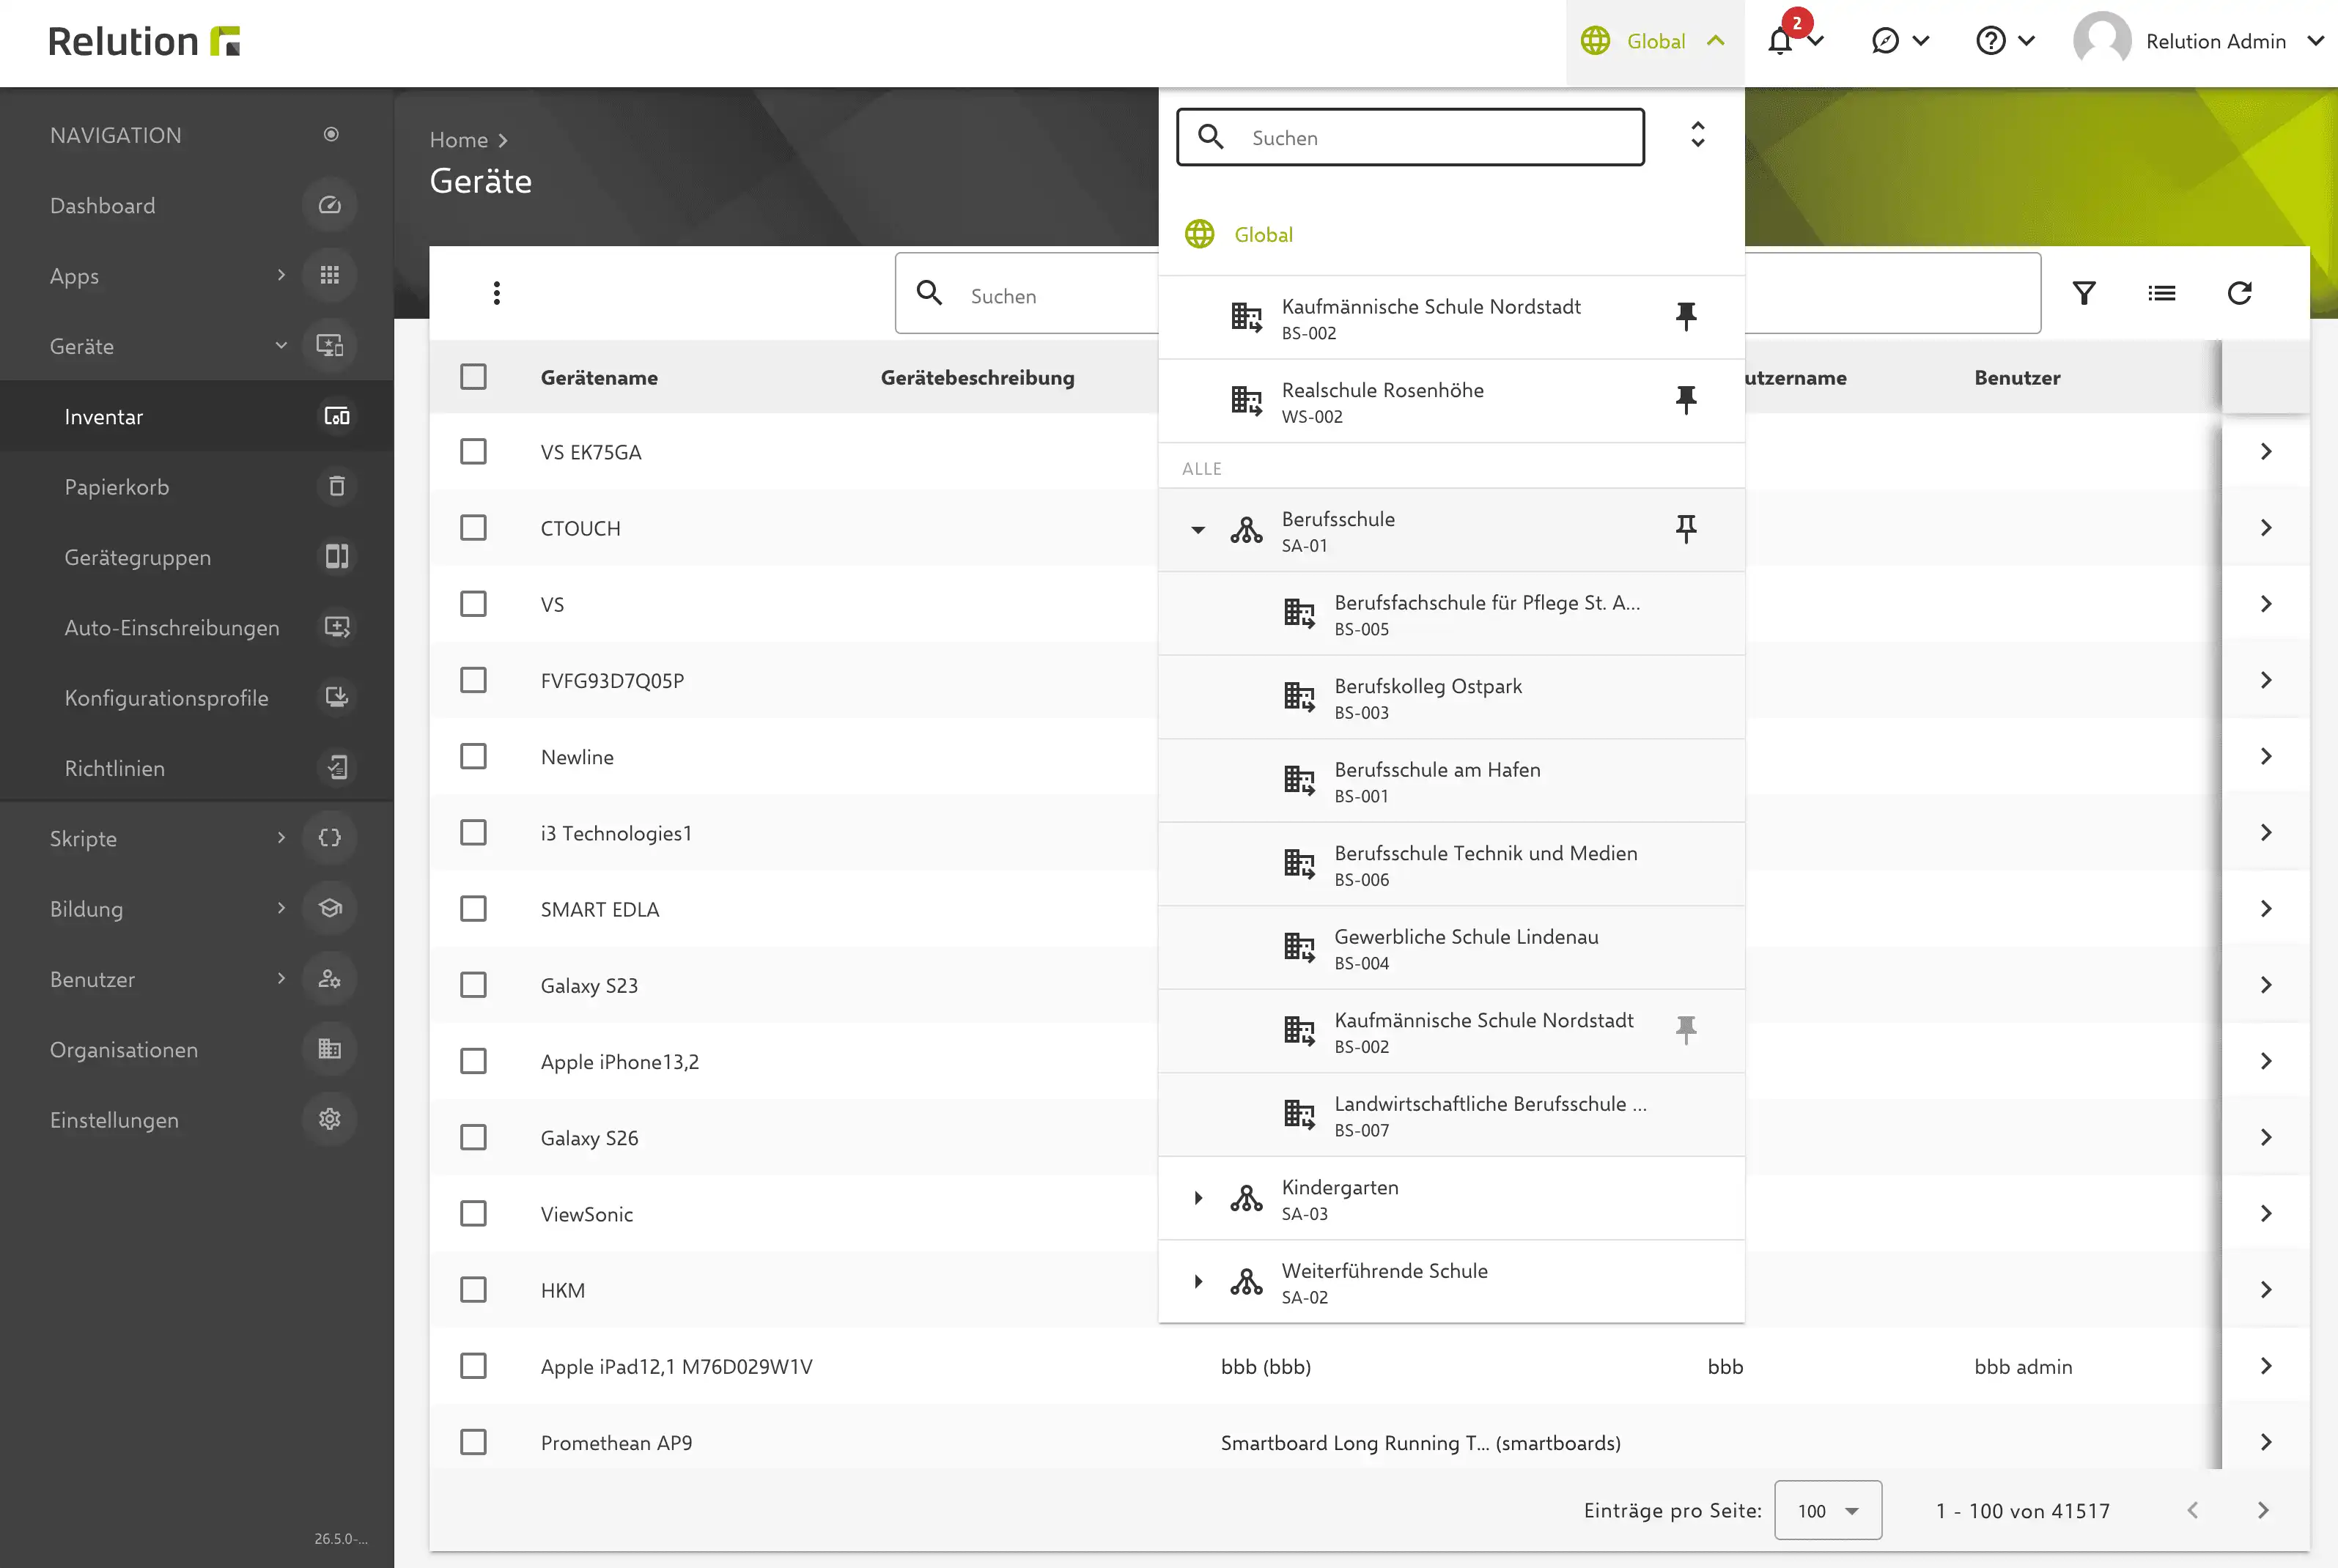
Mit den neuen Meta-Organisationen führt Relution eine übergeordnete Ebene für die zentrale Verwaltung mehrerer Relution-Organisationen (Mandanten) ein.
Meta-Administratoren können mehrere Unterorganisationen gebündelt verwalten und dabei Richtlinien, Gerätegruppen, Nutzer und Geräte zentral steuern.
Bestehende Relution-Organisationen können nachträglich einer Meta-Organisation zugeordnet werden, ohne dass sie neu eingerichtet werden müssen. Zugeordnete Unterorganisationen werden in der Organisationsübersicht eingerückt dargestellt, sodass die hierarchische Struktur auf einen Blick erkennbar ist.
Die neue Funktion eignet sich insbesondere für Schulträger, Konzernstrukturen und andere Organisationen mit mehreren eigenständigen Einheiten.
Die wichtigsten Vorteile
- Organisationsübergreifende Übersicht: Meta-Administratoren können Geräte, Nutzer und Gruppen aller zugehörigen Unterorganisationen zentral einsehen.
- Gemeinsam genutzte Ressourcen: Richtlinien und Gerätegruppen können zentral für mehrere Unterorganisationen bereitgestellt werden.
- Zentrale App- und Lizenzverwaltung: Apps und App-Lizenzen (VPP) lassen sich zentral verwalten und auf Unterorganisationen verteilen.
- Automatisierte Nutzerzuordnung: Nutzer können bei der Synchronisation über LDAP, Microsoft Entra ID, SchulConnex oder Apple School Manager automatisch der passenden Unterorganisation zugeordnet werden.
- Zentrale Administration: Skripte, Berechtigungsrollen, Standard-Administratoren und Auto-Einschreibungen lassen sich organisationsübergreifend zentral steuern.
- Sichere Organisationsstruktur: Zugeordnete Unterorganisationen sind vor einem versehentlichen Löschen geschützt.
Organisationsstruktur einrichten
Beim Anlegen einer neuen Organisation stehen nun drei Optionen als Organisationstyp zur Verfügung:
- Stand-Alone: Die Organisation wird wie bisher direkt unterhalb der Global-Organisation angelegt und unabhängig von anderen Organisationen verwaltet.
- Meta-Organisation: Die Organisation dient als übergeordnete Organisation und kann mehrere Unterorganisationen verwalten.
- Unterorganisation: Die Organisation wird einer bestehenden Meta-Organisation zugeordnet. Dazu muss die gewünschte Meta-Organisation ausgewählt werden.

Relution als Identity Provider (IdP) nutzbar
Mit Relution 26.5 kann Relution als Identity Provider (IdP) genutzt werden. Ein Identity Provider (IdP) übernimmt die zentrale Verwaltung und Prüfung von Benutzeridentitäten und ermöglicht es, sich mit einem bestehenden Konto bei mehreren angebundenen Anwendungen anzumelden.
Dadurch lassen sich externe Anwendungen und Dienste per Single Sign-On (SSO) über Relution anbinden. Nutzer melden sich mit ihrem bestehenden Relution-Konto an und benötigen keine separate Anmeldung für jede Anwendung. Das vereinfacht die zentrale Verwaltung angebundener Anwendungen, während Nutzer von einem einheitlichen Anmeldeprozess profitieren. Unterstützt werden die Standards OpenID Connect (OIDC) und SAML.
Anwendungen können als Clients registriert und verwaltet werden, einschließlich dynamischer Registrierung und Public Clients ohne Client-Secret. Eine neue Consent-Seite informiert über angefragte Zugriffsrechte, die Nutzer anschließend einsehen und widerrufen können. Zusätzlich stehen eine Sitzungsverwaltung, automatische JWK-Schlüsselrotation sowie eine erweiterte Protokollierung von Anmeldungen und verwendeten Anwendungen zur Verfügung.
Hinweis: Die Funktion befindet sich aktuell in der Beta-Phase. Wir freuen uns über alle, die sie testen, und über Feedback zu Ihren Erfahrungen.
(Neues) Dashboard für flexible, individuelle Auswertungen
Das Dashboard in Relution wurde grundlegend überarbeitet und bietet Administratoren jetzt deutlich mehr Möglichkeiten, Informationen individuell zusammenzustellen und auszuwerten.
Jede Organisation kann ab sofort über ein eigenes Dashboard verfügen. Verschiedene Widgets lassen sich individuell anlegen, konfigurieren und ergänzen. Auch Größe und Position der Widgets können flexibel angepasst werden – dies gilt organsiationsübergreifend.
Zusätzlich ermöglichen individuelle Filter, die angezeigten Daten gezielt einzugrenzen – beispielsweise auf bestimmte Geräte oder Nutzer.
Benutzerprofil mit tabbasierter Struktur
Mit Version 26.5 präsentiert sich die Profilansicht mit einer besseren Übersicht und in einer überarbeiteten, tabbasierten Darstellung. Die verschiedenen Informationen sind dadurch klarer strukturiert und schneller zugänglich.
Benutzerdaten lassen sich direkt bearbeiten, während zusätzliche Informationen wie Organisation, externe ID und Identitätsanbieter übersichtlich in separaten Tabs zur Verfügung stehen.
Erweiterte Rechteverwaltung für Gerätegruppen-Aktionen
Die Berechtigungen für Aktionen auf Gerätegruppen wurden erweitert. Administratoren können jetzt gezielter festlegen, welche Aktionen über Gerätegruppen ausgeführt werden dürfen.
Damit lassen sich beispielsweise Löschaktionen auf Gerätegruppen unterbinden, wenn ein Administrator dafür im Inventar keine Berechtigung besitzt.
Optimierte Zertifikatsverwaltung
Die Zertifikatsverwaltung in Relution wird mit Version 26.5 gleich um mehrere Funktionen erweitert. Mit dem neuen Zertifikats-Pool können vorhandene Zertifikate gesammelt in Relution importiert und zentral bereitgestellt werden. Damit steht diese Möglichkeit auch Kunden zur Verfügung, die keine eigene externe PKI an Relution anbinden können. Sonst gibt es keine Möglichkeit, von einer PKI zu einem MDM zu gelangen. Zertifikats-Templates und Relution-eigene Zertifikate können weiterhin wie gewohnt verwendet werden.
Außerdem lassen sich jetzt mehrere Benutzerzertifikate desselben Typs hinterlegen und über Name und Typ eindeutig zuordnen. Die hinterlegten Zertifikate können anschließend wie gewohnt in Zertifikatskonfigurationen verwendet werden.
Zertifikate lassen sich außerdem über Base64-kodierte Platzhalter direkt in Konfigurationen einbinden, beispielsweise für Managed Apps.
Rootless Docker: Mehr Sicherheit für den Relution Server
Der Relution Server wird ab sofort standardmäßig als rootless Docker Container ausgeführt. Dafür verwendet das Docker-Image einen integrierten Relution-Benutzer, sodass der Container nicht mehr mit Root-Rechten betrieben werden muss.
Damit wird die Ausführung des Relution Servers sicherer und entspricht aktuellen Best Practices für den Betrieb von Docker-Containern. Funktionen, die zuvor Root-Rechte vorausgesetzt haben, wurden entsprechend angepasst. Dazu gehört unter anderem die Verwaltung zusätzlicher CA-Zertifikate, die nun direkt über Relution konfiguriert werden können.
S3- und Ressourcen-Speicheroptimierungen
Die Speicherverwaltung in Relution wurde für eine effizientere Verarbeitung von Dateien optimiert. Uploads und Ressourcen werden jetzt effizienter gespeichert. Dadurch wird die Datenbank entlastet und die Bereitstellung von Apps, Hintergrundbildern und weiteren Ressourcen verbessert.
Verbesserungen bei der VPP-Verwaltung
Die Verwaltung von Apple VPP-Lizenzen wurde in mehreren Bereichen optimiert.
Beim Löschen von Geräten werden zugewiesene App-Lizenzen jetzt automatisch freigegeben. Gleichzeitig wurde die Lizenzzuweisung stabilisiert, um doppelte Zuweisungen und unnötige API-Aufrufe an Apple zu vermeiden.
Auch die Fehlerbehandlung bei der Kommunikation mit Apple wurde verbessert. Probleme bei VPP-Benachrichtigungen und der DEP-Registrierung in bestimmten Konfigurationen wurden behoben.
Zertifikats-Pinning für Apple Einschreibungsprofile
Die Relution Version 26.5 unterstützt Zertifikats-Pinning für Apple Einschreibungsprofile. Administratoren können damit festlegen, welchen Zertifikaten bei der verschlüsselten MDM-Kommunikation vertraut wird.
Die Zertifikatsprüfung kann dadurch gezielt auf die im Einschreibeprofil hinterlegten Zertifikate beschränkt werden. Dies erhöht die Sicherheit der Gerätekommunikation und schützt die Einschreibung vor unerwünschten oder manipulierten Zertifikatsketten.
Verwaltete Software-Updates für Apple-Geräte
Mit der neuen Konfiguration „Verwaltete Software-Updates“ können Administratoren für Apple-Geräte eine gewünschte Betriebssystemversion und einen lokalen Zeitpunkt für die Durchsetzung des Updates festlegen. Die Einstellungen werden über die deklarative Geräteverwaltung (DDM) von Apple umgesetzt.
Vorgabe der Mindest-OS-Version für Apple-DEP-Einschreibungen
Für die DEP-Einschreibung von Apple-Geräten (iOS, macOS, visionOS) kann in Relution jetzt eine Mindestversion des Betriebssystems vorgegeben werden. Geräte unterhalb dieser Version werden vom Systemassistenten zunächst zur Aktualisierung aufgefordert. Erst nach Erreichen des Softwarestands wird die Einschreibung fortgesetzt und das Management-Profil bereitgestellt. Es ist möglich, vorzugeben, ob Geräte eingeschrieben werden dürfen, welche die Mindestversion nicht mehr erreichen können.
Relution Decon jetzt auch für macOS verfügbar
Relution Decon ist ab sofort auch für macOS verfügbar. Mit Relution Decon lässt sich die Inhaltsfilterung auf macOS zentral über Relution konfigurieren und steuern. Richtlinien können dabei über die Relution-Plattform zentral vorgegeben und einheitlich auf den Geräten durchgesetzt werden.
Autofill-Funktion auf Android Enterprise-Geräten steuerbar
Für Android Enterprise ist es nun möglich, über die Restriktionen eine Vorgabe für das Autofill-Verhalten vorzugeben. Administratoren können damit die systemweite Autofill-Funktion auf verwalteten Geräten gezielt aktivieren oder einschränken.
Neues Design Teacher App
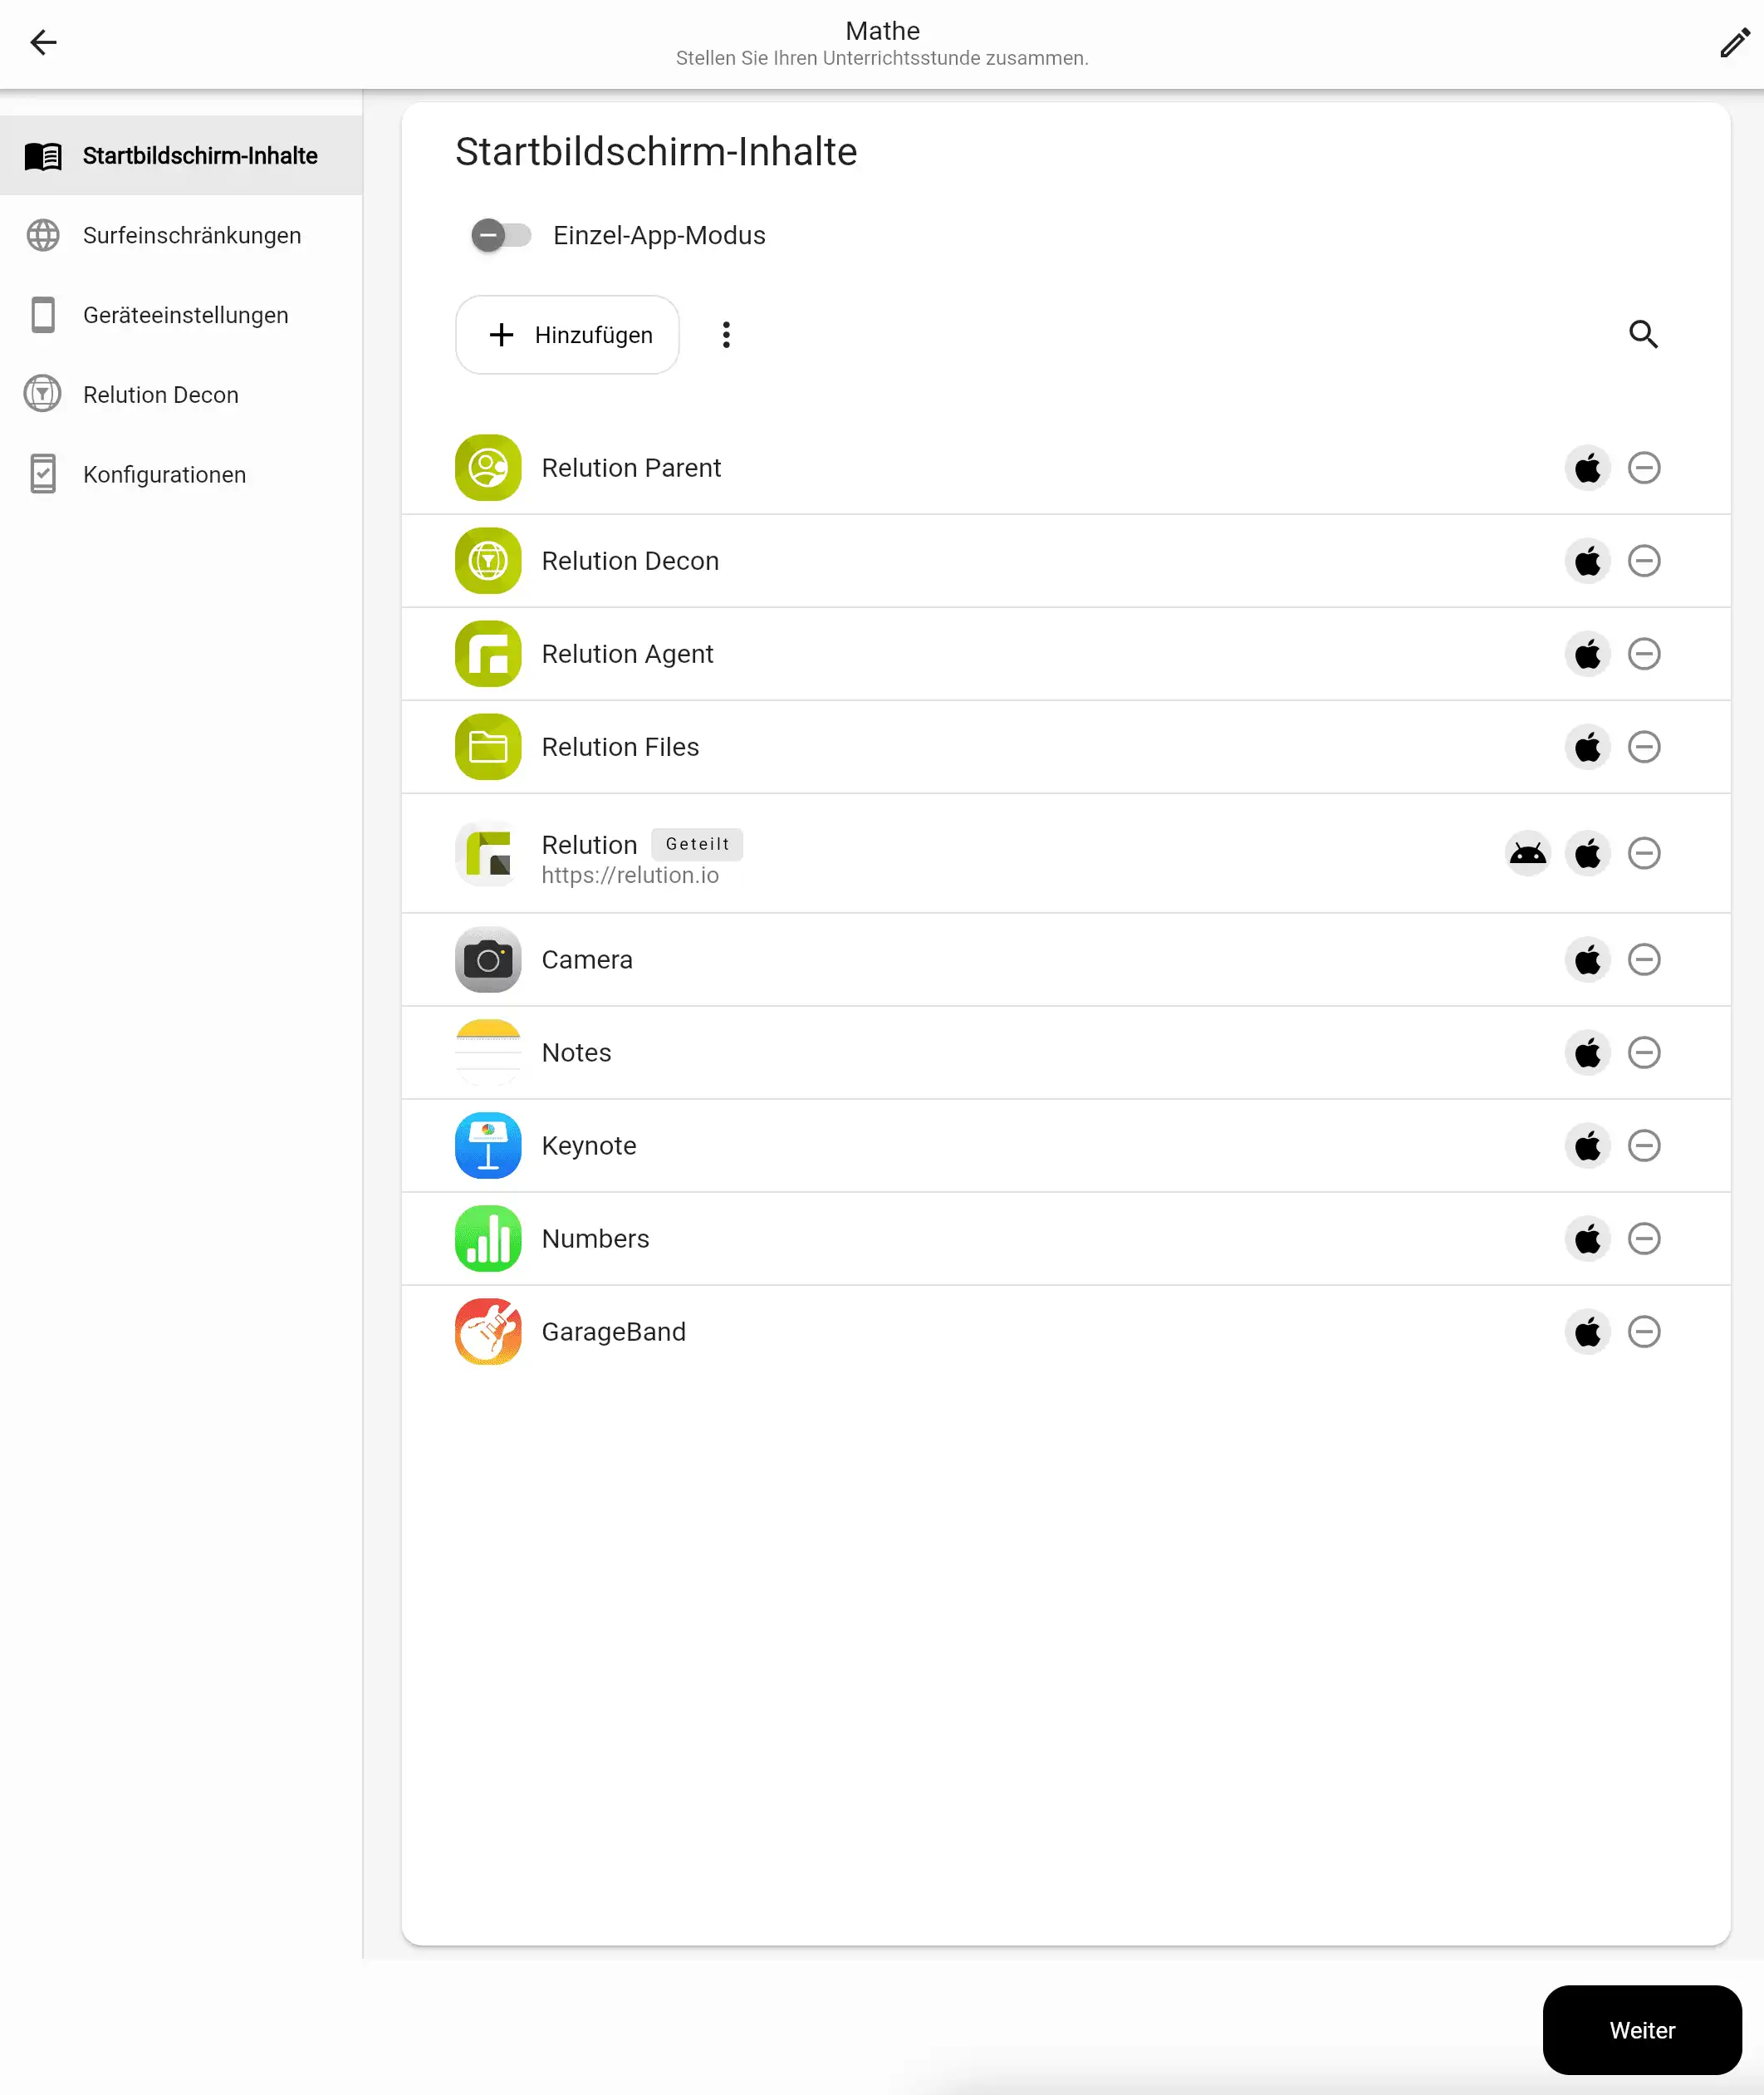
Die Relution Teacher App präsentiert sich mit einer überarbeiteten Oberfläche. Mit der Version 26.5 wird es möglich, Unterrichtsvorlagen mit vorbereiteten Konfigurationen zu verknüpfen. Lehrkräfte können vom Administrator freigegebene Konfigurationen direkt einer Unterrichtsstunde zuordnen.
Mit Beginn der Unterrichtsstunde werden die hinterlegten Richtlinien automatisch auf die teilnehmenden Schülergeräte angewendet und nach Ende der Stunde wieder entfernt. So können Geräteeinstellungen gezielt für einzelne Unterrichtssituationen gesteuert werden.
Zusätzlich wurde die Erstellung von Unterrichtsvorlagen überarbeitet und sie lassen sich jetzt über einen übersichtlichen zweistufigen Ablauf mit Seitenleisten-Navigation erstellen. Vorlagen können auch ohne Geräte-Konfiguration angelegt werden, sodass für die Schülergeräte keine zusätzlichen Einschränkungen gelten.
Für die neuen Surfeinschränkungen stehen Lesezeichen, zusätzliche erlaubte URLs und Webseiten-Listen per CSV-Import zur Verfügung. Administratoren können außerdem festlegen, welche Konfigurationen Lehrkräften zur Verfügung stehen und wer die Funktion nutzen darf.

Das Changelog zum Release finden Sie hier.
Aus Gründen der besseren Lesbarkeit wird bei Personenbezeichnungen und personenbezogenen Hauptwörtern auf dieser Seite die männliche Form verwendet. Entsprechende Begriffe gelten im Sinne der Gleichbehandlung grundsätzlich für alle Geschlechter. Die verkürzte Sprachform hat nur redaktionelle Gründe und beinhaltet keine Wertung.