Relution Server 26.5
Remarque importante concernant la mise à jour : Si vous utilisez actuellement une version antérieure, nous vous recommandons de passer d'abord à la version 26.0.3, puis à la version 26.5
Méta-organisations pour une gestion avancée des clients
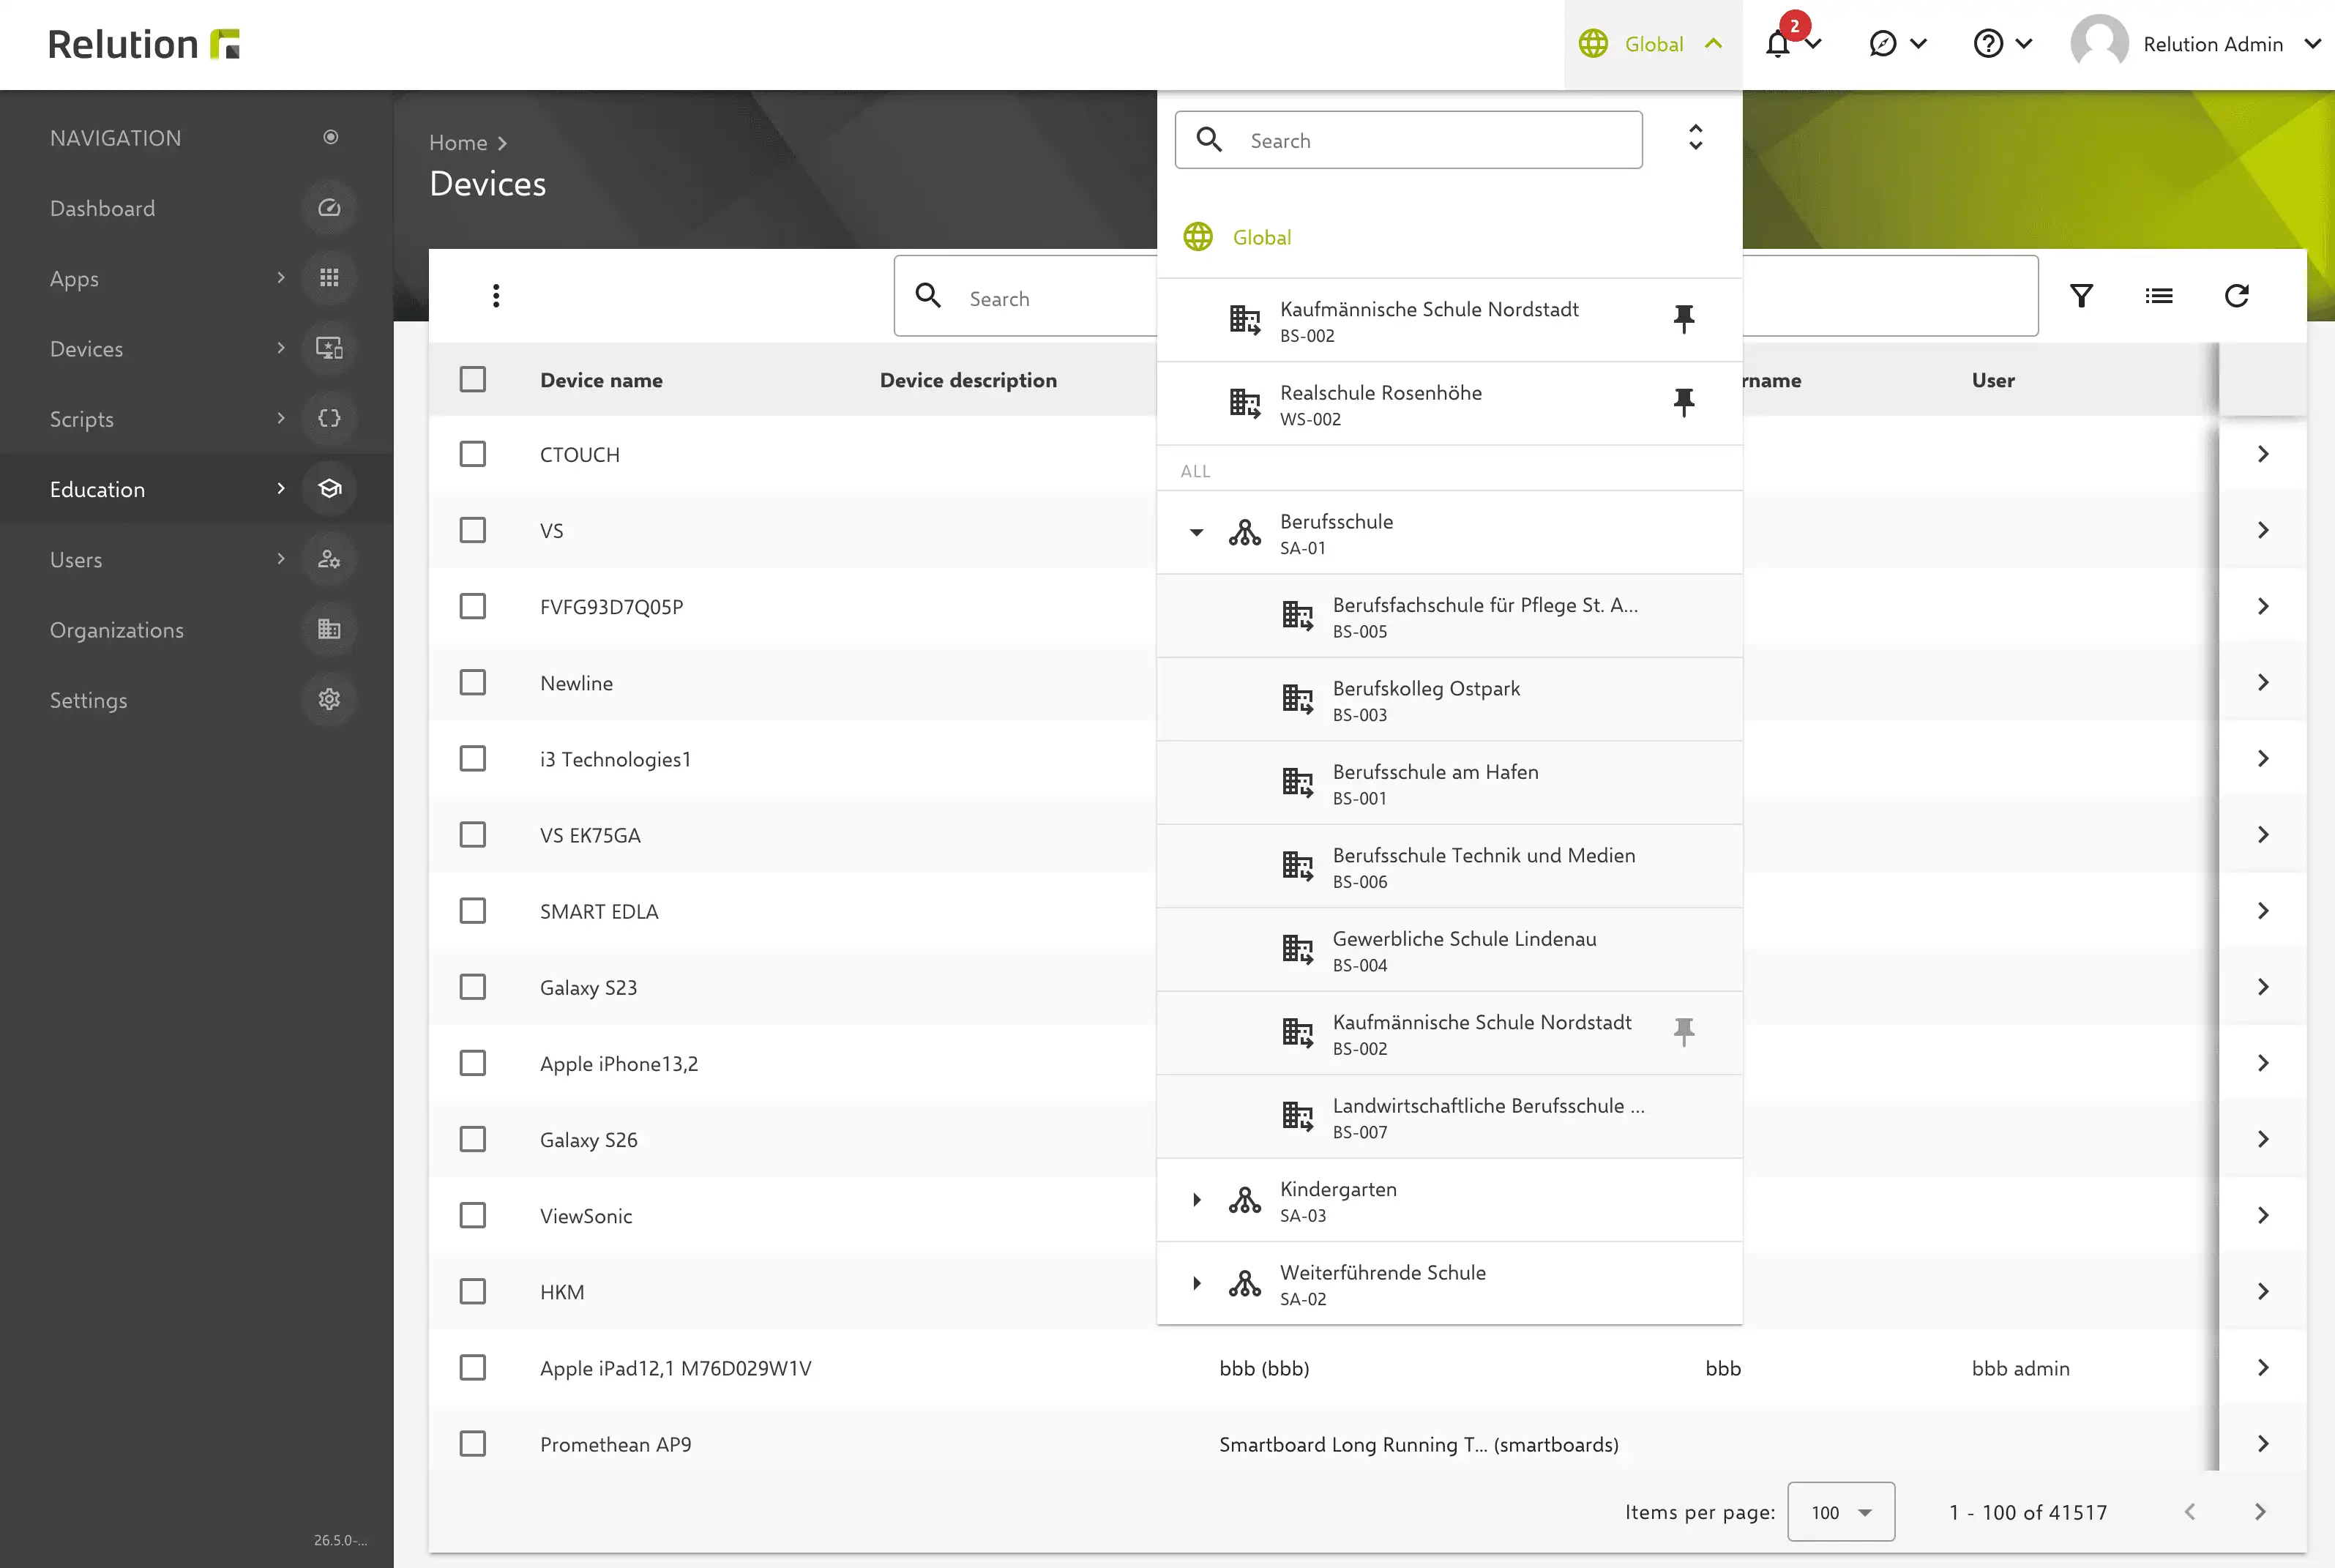
Avec les nouvelles méta-organisations, Relution introduit un niveau supérieur permettant la gestion centralisée de plusieurs organisations Relution (clients).
Les méta-administrateurs peuvent gérer plusieurs sous-organisations de manière groupée et ainsi contrôler de manière centralisée les politiques, les groupes d'appareils, les utilisateurs et les appareils.
Les organisations Relution existantes peuvent être affectées a posteriori à une méta-organisation sans qu’il soit nécessaire de les reconfigurer. Les sous-organisations affectées apparaissent en retrait dans l’aperçu des organisations, ce qui permet de reconnaître la structure hiérarchique d’un seul coup d’œil.
Cette nouvelle fonctionnalité est particulièrement adaptée aux établissements scolaires, aux structures de groupes et à d’autres organisations comportant plusieurs entités autonomes.
Les principaux avantages
- Vue d'ensemble inter-organisations : les méta-administrateurs peuvent consulter de manière centralisée les appareils, les utilisateurs et les groupes de toutes les sous-organisations associées.
- Ressources partagées : les politiques et les groupes d'appareils peuvent être déployés de manière centralisée pour plusieurs sous-organisations.
- Gestion centralisée des applications et des licences : les applications et les licences d’applications (VPP) peuvent être gérées de manière centralisée et distribuées aux sous-organisations.
- Affectation automatisée des utilisateurs : lors de la synchronisation via LDAP, Microsoft Entra ID, SchulConnex ou Apple School Manager, les utilisateurs peuvent être automatiquement affectés à la sous-organisation appropriée.
- Administration centralisée : les scripts, les rôles d'autorisation, les administrateurs par défaut et les inscriptions automatiques peuvent être gérés de manière centralisée à l'échelle de l'organisation.
- Structure organisationnelle sécurisée : les sous-organisations attribuées sont protégées contre toute suppression accidentelle.
Configurer la structure organisationnelle
Lors de la création d’une nouvelle organisation, trois options sont désormais disponibles comme type d’organisation :
- Autonome : l’organisation est créée, comme auparavant, directement sous l’organisation globale et gérée indépendamment des autres organisations.
- Méta-organisation : l'organisation sert d'organisation parente et peut gérer plusieurs sous-organisations.
- Sous-organisation : l'organisation est rattachée à une méta-organisation existante. Pour cela, il faut sélectionner la méta-organisation souhaitée.

Relution peut être utilisé comme fournisseur d'identité (IdP)
Avec Relution 26.5, Relution peut être utilisé comme fournisseur d'identité (IdP). Un fournisseur d'identité (IdP) assure la gestion centralisée et la vérification des identités des utilisateurs et permet de se connecter à plusieurs applications connectées à l'aide d'un compte existant.
Cela permet de connecter des applications et des services externes via Relution grâce à l’authentification unique (Single Sign-On, SSO). Les utilisateurs se connectent avec leur compte Relution existant et n’ont pas besoin de créer un identifiant distinct pour chaque application. Cela simplifie la gestion centralisée des applications connectées, tandis que les utilisateurs bénéficient d’un processus de connexion unifié. Les normes OpenID Connect (OIDC) et SAML sont prises en charge.
Les applications peuvent être enregistrées et gérées en tant que clients, y compris via l’enregistrement dynamique et les clients publics sans secret client. Une nouvelle page de consentement informe sur les droits d’accès demandés, que les utilisateurs peuvent ensuite consulter et révoquer. De plus, une gestion des sessions, une rotation automatique des clés JWK ainsi qu’une journalisation avancée des connexions et des applications utilisées sont disponibles.
Remarque : cette fonctionnalité est actuellement en phase bêta. Nous invitons tous les utilisateurs à la tester et à nous faire part de leurs retours d’expérience.
(Nouveau) Tableau de bord pour des analyses flexibles et personnalisées
Le tableau de bord de Relution a été entièrement repensé et offre désormais aux administrateurs bien plus de possibilités pour organiser et analyser les informations de manière personnalisée. Chaque organisation peut désormais disposer de son propre tableau de bord. Différents widgets peuvent être créés, configurés et complétés individuellement. La taille et la position des widgets peuvent également être ajustées de manière flexible – cela s'applique à l'ensemble des organisations.
De plus, des filtres personnalisés permettent de restreindre de manière ciblée les données affichées, par exemple à certains appareils ou utilisateurs.
Profil utilisateur avec une structure par onglets
Avec la version 26.5, la vue du profil offre une meilleure vue d’ensemble et une présentation remaniée, basée sur des onglets. Les différentes informations sont ainsi structurées plus clairement et accessibles plus rapidement.
Les données utilisateur peuvent être modifiées directement, tandis que des informations supplémentaires telles que l’organisation, l’identifiant externe et le fournisseur d’identité sont clairement présentées dans des onglets distincts.
Gestion étendue des droits pour les actions sur les groupes d’appareils
Les autorisations relatives aux actions sur les groupes d’appareils ont été étendues. Les administrateurs peuvent désormais définir de manière plus ciblée quelles actions peuvent être exécutées sur les groupes d’appareils.
Cela permet, par exemple, d’empêcher les actions de suppression sur des groupes d’appareils si un administrateur ne dispose pas de l’autorisation nécessaire dans l’inventaire.
Gestion optimisée des certificats
La gestion des certificats dans Relution s'enrichit de plusieurs fonctionnalités dès la version 26.5. Grâce au nouveau pool de certificats, les certificats existants peuvent être importés en bloc dans Relution et mis à disposition de manière centralisée. Cette fonctionnalité est ainsi également accessible aux clients qui ne peuvent pas connecter leur propre infrastructure PKI externe à Relution. Sinon, il n’existe aucun moyen de passer d’une infrastructure PKI à une solution MDM. Les modèles de certificats et les certificats propres à Relution peuvent continuer à être utilisés comme d’habitude.
De plus, il est désormais possible d’enregistrer plusieurs certificats utilisateur du même type et de les identifier de manière unique par leur nom et leur type. Les certificats enregistrés peuvent ensuite être utilisés comme d’habitude dans les configurations de certificats.
Les certificats peuvent également être intégrés directement dans les configurations via des espaces réservés encodés en Base64, par exemple pour les applications gérées.
Docker sans droits root : plus de sécurité pour le serveur Relution
Le serveur Relution s'exécute désormais par défaut sous forme de container Docker sans droits root. Pour cela, l'image Docker utilise un utilisateur Relution intégré, ce qui évite d'avoir à faire fonctionner le container avec des droits root.
L’exécution du serveur Relution est ainsi plus sécurisée et conforme aux meilleures pratiques actuelles en matière d’exploitation des conteneurs Docker. Les fonctionnalités qui nécessitaient auparavant des droits root ont été adaptées en conséquence. Cela inclut notamment la gestion des certificats CA supplémentaires, qui peuvent désormais être configurés directement via Relution.
Optimisations du stockage S3 et des ressources
La gestion du stockage dans Relution a été optimisée pour un traitement plus efficace des fichiers. Les téléchargements et les ressources sont désormais stockés de manière plus efficace. Cela allège la charge de la base de données et améliore la mise à disposition des applications, des fonds d’écran et d’autres ressources.
Améliorations apportées à la gestion du programme VPP
La gestion des licences Apple VPP a été optimisée à plusieurs égards. Lors de la suppression d'appareils, les licences d'applications attribuées sont désormais automatiquement libérées. Parallèlement, l'attribution des licences a été stabilisée afin d'éviter les attributions en double et les appels API inutiles vers Apple.
La gestion des erreurs lors de la communication avec Apple a également été améliorée. Les problèmes liés aux notifications VPP et à l'enregistrement DEP dans certaines configurations ont été résolus.
Épinglage de certificats pour les profils d'inscription Apple
La version 26.5 de Relution prend en charge l'épinglage de certificats pour les profils d'inscription Apple. Les administrateurs peuvent ainsi définir les certificats auxquels faire confiance lors des communications MDM chiffrées.
La vérification des certificats peut ainsi être limitée de manière ciblée aux certificats enregistrés dans le profil d’inscription. Cela renforce la sécurité des communications des appareils et protège l’inscription contre les chaînes de certificats indésirables ou altérées.
Mises à jour logicielles gérées pour les appareils Apple
Grâce à la nouvelle configuration « Mises à jour logicielles gérées », les administrateurs peuvent définir, pour les appareils Apple, une version souhaitée du système d’exploitation ainsi qu’un moment précis pour l’application de la mise à jour. Les paramètres sont mis en œuvre via la gestion déclarative des appareils (DDM) d’Apple.
Définition de la version minimale du système d'exploitation pour les inscriptions au programme DEP d'Apple
Pour l'inscription au programme DEP des appareils Apple (iOS, macOS, visionOS), il est désormais possible de définir une version minimale du système d'exploitation dans Relution. Les appareils dont la version est inférieure à cette version seront d'abord invités par l'assistant système à effectuer une mise à jour. Ce n’est qu’une fois la version logicielle requise atteinte que l’inscription se poursuit et que le profil de gestion est déployé. Il est possible de définir si les appareils qui ne peuvent plus atteindre la version minimale sont autorisés à s’inscrire.
Relution Decon désormais disponible sur macOS
Relution Decon est désormais disponible sur macOS. Relution Decon permet de configurer et de contrôler de manière centralisée le filtrage de contenu sur macOS via Relution. Les règles peuvent être définies de manière centralisée via la plateforme Relution et appliquées de manière uniforme sur tous les appareils.
Fonction de remplissage automatique configurable sur les appareils Android Enterprise
Avec Android Enterprise, il est désormais possible de définir un paramètre par défaut pour le comportement du remplissage automatique via les restrictions. Les administrateurs peuvent ainsi activer ou restreindre de manière ciblée la fonction de remplissage automatique à l'échelle du système sur les appareils gérés.
Nouveau design de l'application Teacher
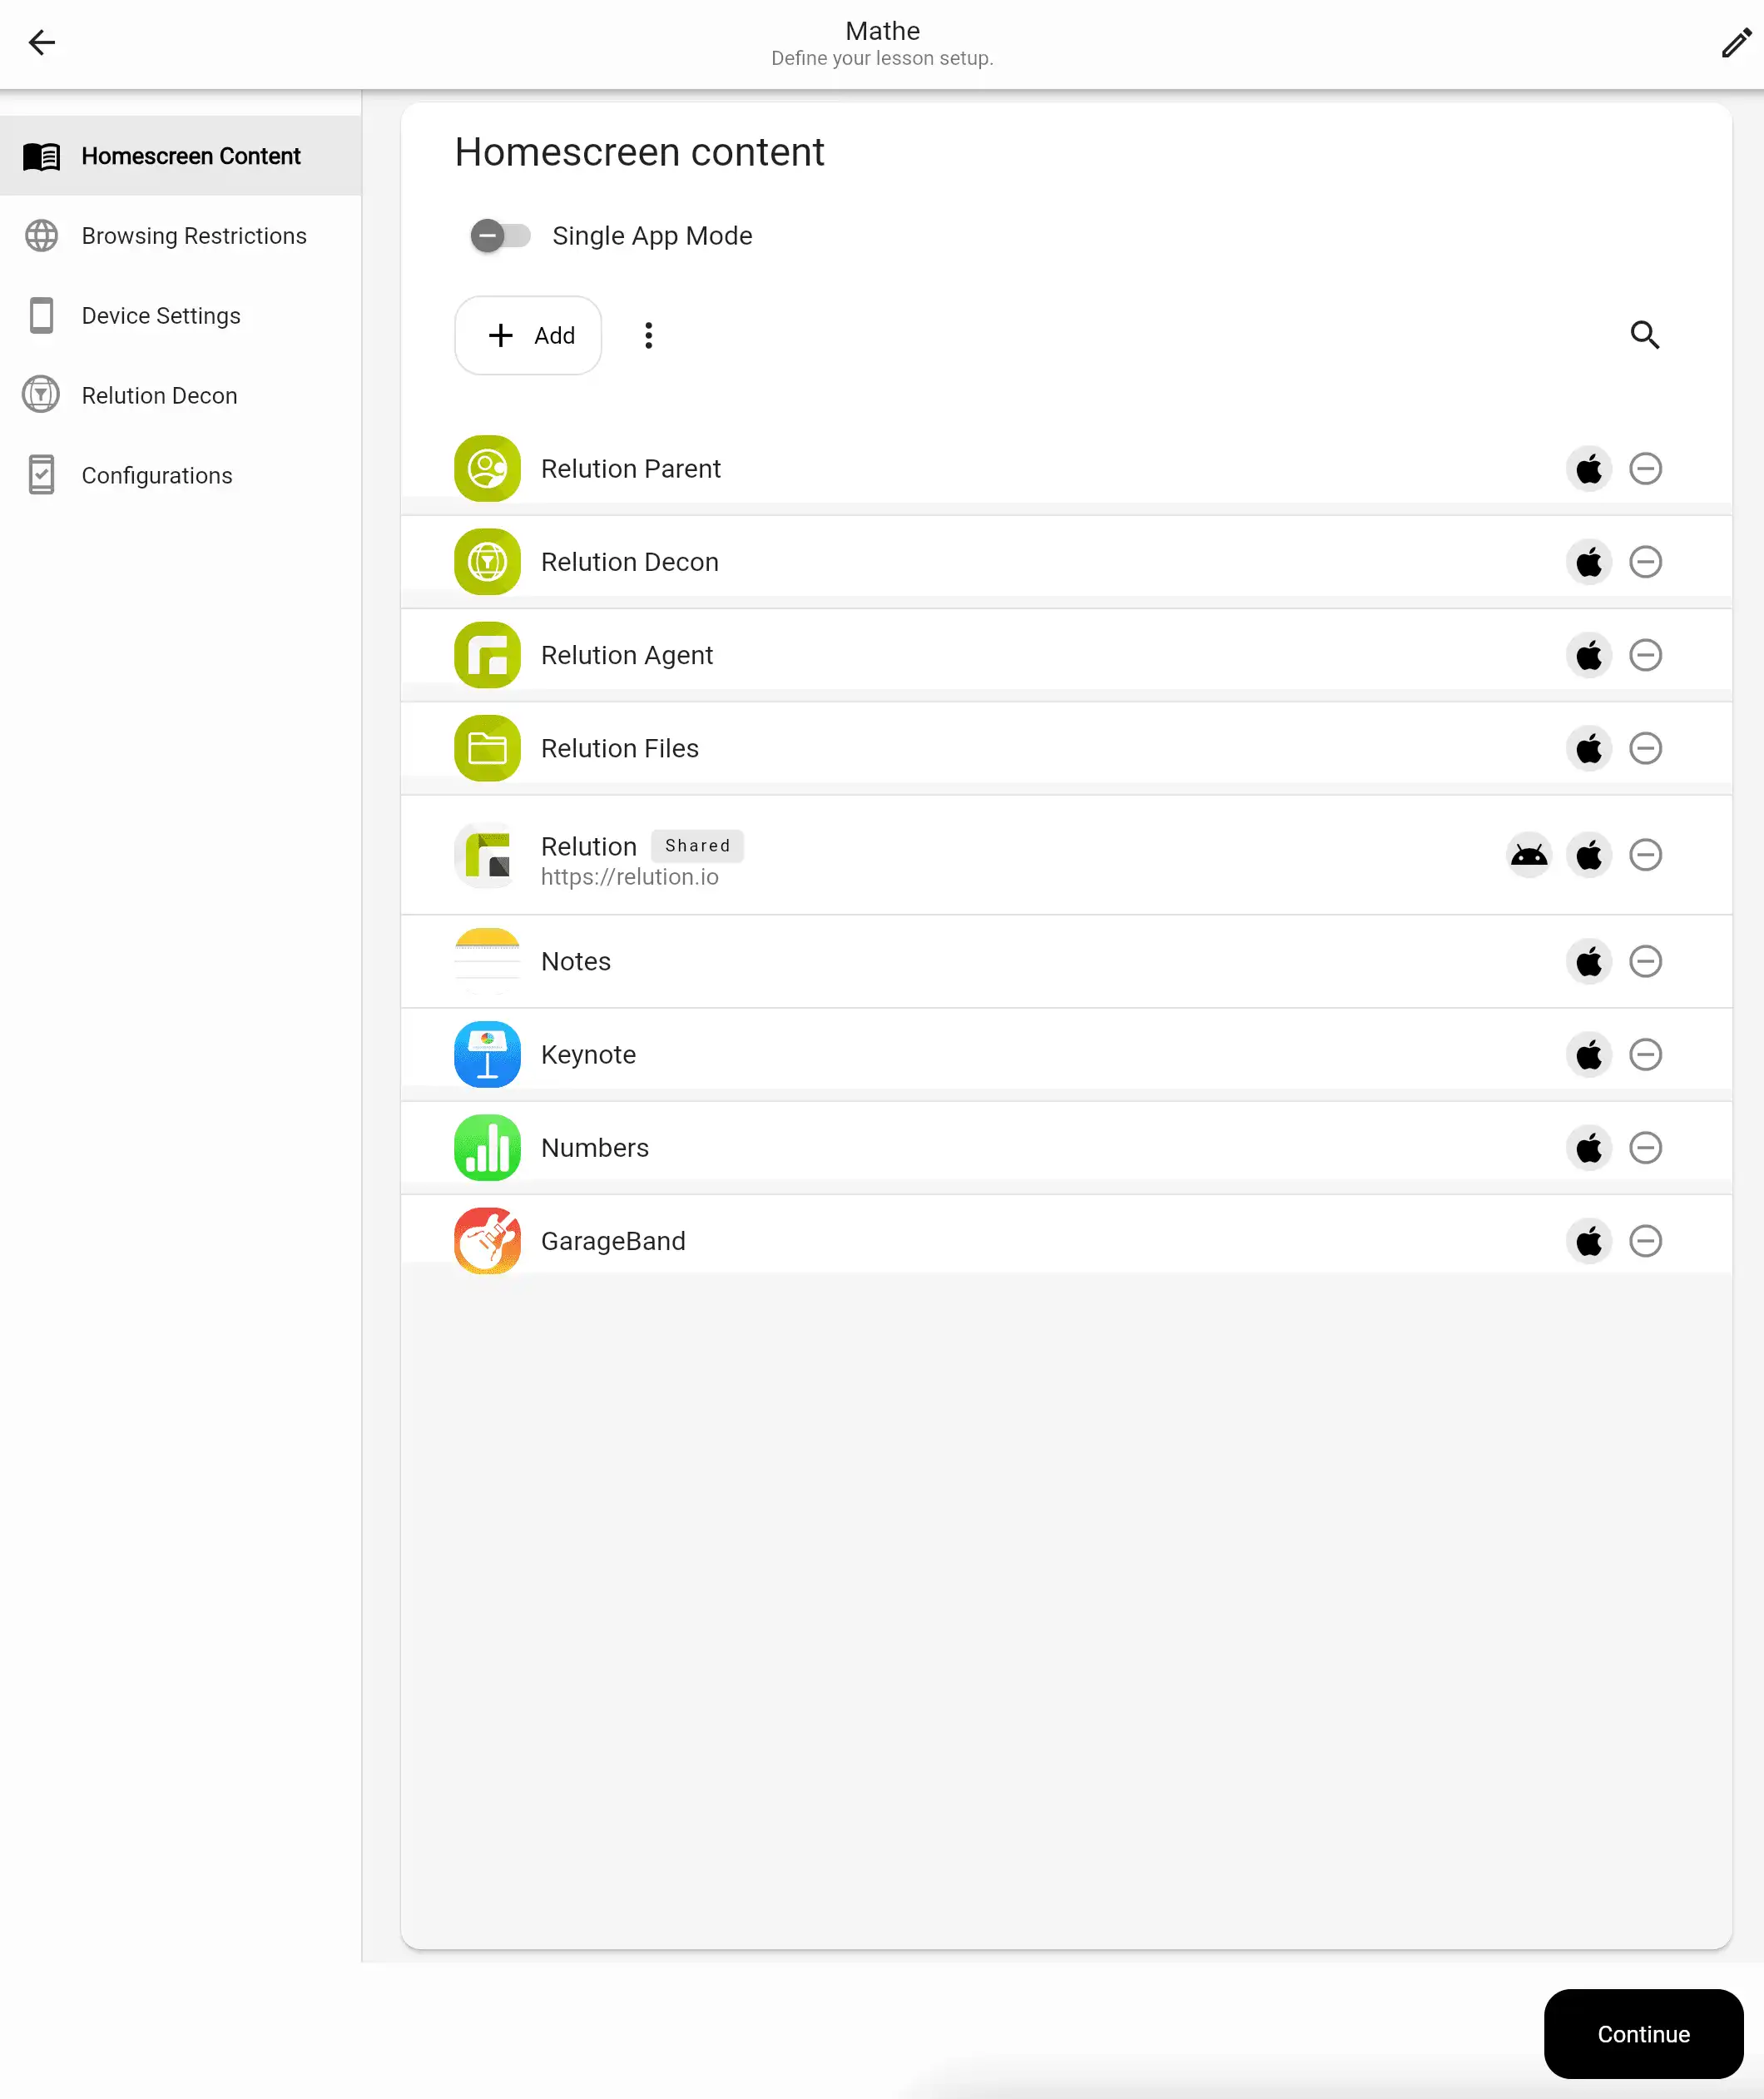
L'application Relution Teacher se présente désormais avec une interface remaniée. La version 26.5 permet d'associer des modèles de cours à des configurations prédéfinies. Les enseignants peuvent attribuer directement à un cours des configurations validées par l'administrateur.
Dès le début du cours, les règles enregistrées sont automatiquement appliquées aux appareils des élèves participants, puis supprimées à la fin du cours. Cela permet de contrôler de manière ciblée les paramètres des appareils en fonction de chaque situation pédagogique.
De plus, la création de modèles de cours a été repensée : elle s’effectue désormais via un processus clair en deux étapes, avec une navigation par barre latérale. Les modèles peuvent également être créés sans configuration des appareils, de sorte qu’aucune restriction supplémentaire ne s’applique aux appareils des élèves.
Pour les nouvelles restrictions de navigation, des signets, des URL supplémentaires autorisées et des listes de sites web sont disponibles via une importation CSV. Les administrateurs peuvent en outre définir quelles configurations sont mises à la disposition des enseignants et qui est autorisé à utiliser cette fonctionnalité.

Vous trouverez le journal des modifications de cette version ici.
Pour faciliter la lecture, la forme masculine est utilisée sur cette page pour désigner les personnes et les noms propres. Conformément au principe d'égalité de traitement, ces termes s'appliquent à tous les genres. Cette forme abrégée est uniquement utilisée pour des raisons rédactionnelles et ne comporte aucune connotation de valeur.