Relution Server 26.5
Avviso importante relativo all'aggiornamento: Se attualmente state utilizzando una versione precedente, vi consigliamo di aggiornare prima alla versione 26.0.3 e solo successivamente alla versione 26.5.
Metaorganizaciones para una gestión ampliada de clientes
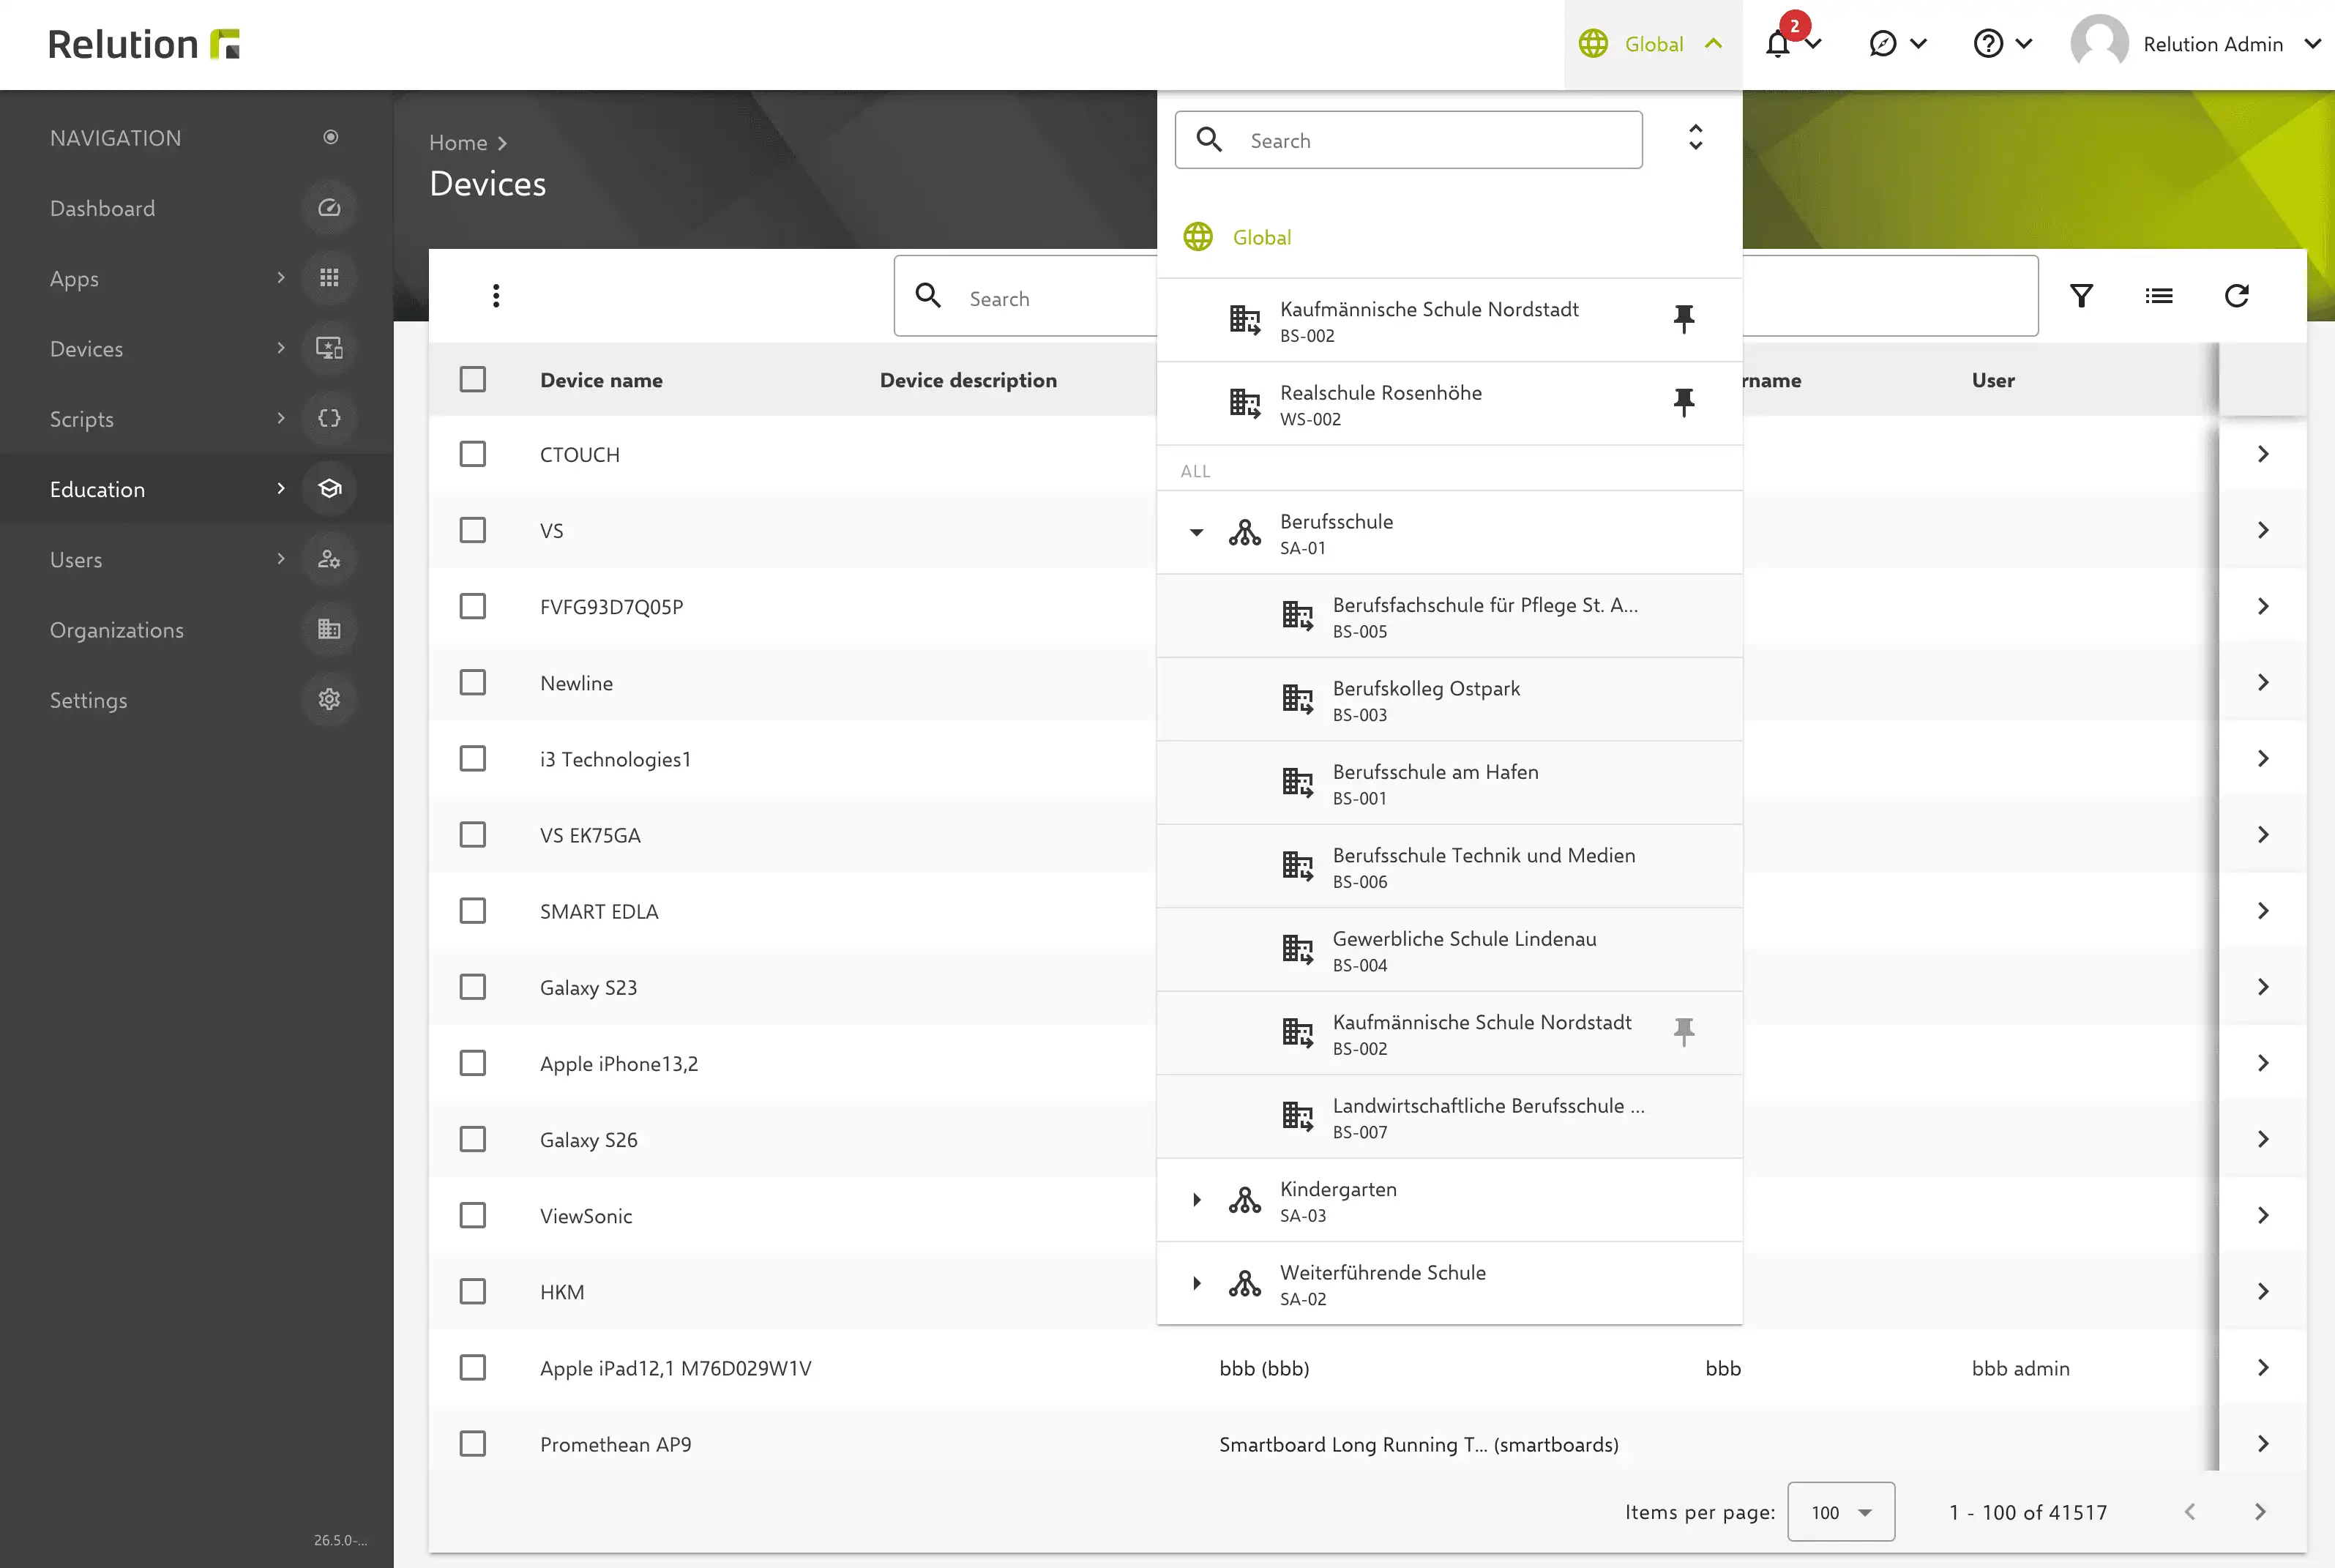
Con las nuevas metaorganizaciones, Relution introduce un nivel superior para la gestión centralizada de varias organizaciones de Relution (clientes).
Los metaadministradores pueden gestionar varias suborganizaciones de forma agrupada y, al mismo tiempo, controlar de forma centralizada las políticas, los grupos de dispositivos, los usuarios y los dispositivos.
Las organizaciones de Relution ya existentes pueden asignarse posteriormente a una metaorganización sin necesidad de volver a configurarlas. Las suborganizaciones asignadas se muestran sangradas en la vista general de la organización, de modo que la estructura jerárquica se aprecia de un solo vistazo.
Esta nueva función resulta especialmente adecuada para entidades educativas, estructuras corporativas y otras organizaciones con varias unidades independientes.
Las ventajas más importantes
- Visión general interorganizacional: los metaadministradores pueden consultar de forma centralizada los dispositivos, usuarios y grupos de todas las suborganizaciones asociadas.
- Recursos compartidos: las políticas y los grupos de dispositivos se pueden implementar de forma centralizada para varias suborganizaciones.
- Gestión centralizada de aplicaciones y licencias: las aplicaciones y las licencias de aplicaciones (VPP) se pueden gestionar de forma centralizada y distribuir entre las suborganizaciones.
- Asignación automática de usuarios: durante la sincronización a través de LDAP, Microsoft Entra ID, SchulConnex o Apple School Manager, los usuarios pueden asignarse automáticamente a la suborganización correspondiente.
- Administración centralizada: los scripts, los roles de permisos, los administradores predeterminados y las inscripciones automáticas se pueden controlar de forma centralizada en toda la organización.
- Estructura organizativa segura: las suborganizaciones asignadas están protegidas contra el borrado accidental.
Configurar la estructura organizativa
Al crear una nueva organización, ahora hay tres opciones disponibles como tipo de organización:
- Independiente: la organización se crea, como hasta ahora, directamente bajo la organización global y se gestiona de forma independiente de otras organizaciones.
- Metaorganización: la organización actúa como organización superior y puede gestionar varias suborganizaciones.
- Suborganización: la organización se asigna a una metaorganización existente. Para ello, es necesario seleccionar la metaorganización deseada.

Relution se puede utilizar como proveedor de identidad (IdP)
Con Relution 26.5, Relution se puede utilizar como proveedor de identidad (IdP). Un proveedor de identidad (IdP) se encarga de la gestión centralizada y la verificación de las identidades de los usuarios, y permite iniciar sesión en varias aplicaciones conectadas con una sola cuenta existente.
De este modo, es posible conectar aplicaciones y servicios externos a través de Relution mediante el inicio de sesión único (SSO). Los usuarios inician sesión con su cuenta existente de Relution y no necesitan registrarse por separado en cada aplicación. Esto simplifica la gestión centralizada de las aplicaciones conectadas, al tiempo que los usuarios se benefician de un proceso de inicio de sesión unificado. Se admiten los estándares OpenID Connect (OIDC) y SAML.
Las aplicaciones se pueden registrar y gestionar como clientes, incluyendo el registro dinámico y los clientes públicos sin clave secreta. Una nueva página de consentimiento informa sobre los derechos de acceso solicitados, que los usuarios pueden consultar y revocar posteriormente. Además, se dispone de gestión de sesiones, rotación automática de claves JWK y un registro ampliado de los inicios de sesión y las aplicaciones utilizadas.
Nota: La función se encuentra actualmente en fase beta. Agradecemos a todos aquellos que la prueben y nos hagan llegar sus comentarios sobre su experiencia.
(Nuevo) Panel de control para análisis flexibles y personalizados
El panel de control de Relution se ha rediseñado por completo y ahora ofrece a los administradores muchas más posibilidades para recopilar y analizar la información de forma personalizada. A partir de ahora, cada organización puede disponer de su propio panel de control. Se pueden crear, configurar y completar de forma personalizada diversos widgets. El tamaño y la posición de los widgets también se pueden ajustar de manera flexible, y esto se aplica a todas las organizaciones.
Además, los filtros personalizados permiten limitar de forma específica los datos mostrados, por ejemplo, a determinados dispositivos o usuarios.
Perfil de usuario con estructura basada en pestañas
Con la versión 26.5, la vista de perfil presenta una mejor visión general y un diseño renovado basado en pestañas. De este modo, la diversa información está estructurada de forma más clara y es más accesible.
Los datos de usuario se pueden editar directamente, mientras que la información adicional, como la organización, el ID externo y el proveedor de identidad, está disponible de forma clara en pestañas separadas.
Gestión ampliada de permisos para acciones en grupos de dispositivos
Se han ampliado los permisos para las acciones en grupos de dispositivos. Los administradores pueden ahora definir de forma más específica qué acciones se pueden llevar a cabo a través de los grupos de dispositivos.
De este modo, por ejemplo, se pueden impedir las acciones de eliminación en grupos de dispositivos si un administrador no dispone de permiso para ello en el inventario.
Gestión optimizada de certificados
La gestión de certificados en Relution se amplía con varias funciones nuevas a partir de la versión 26.5. Con el nuevo grupo de certificados, los certificados existentes se pueden importar de forma agrupada a Relution y gestionarse de forma centralizada. De este modo, esta opción también está disponible para aquellos clientes que no puedan conectar su propia PKI externa a Relution. De otro modo, no hay forma de pasar de una PKI a un MDM. Las plantillas de certificados y los certificados propios de Relution pueden seguir utilizándose como de costumbre.
Además, ahora es posible almacenar varios certificados de usuario del mismo tipo e identificarlos de forma unívoca por su nombre y tipo. Los certificados almacenados pueden utilizarse posteriormente, como de costumbre, en las configuraciones de certificados.
Los certificados también se pueden integrar directamente en las configuraciones mediante marcadores de posición codificados en Base64, por ejemplo, para aplicaciones gestionadas.
Docker sin privilegios de root: mayor seguridad para el servidor Relution
A partir de ahora, el servidor Relution se ejecuta de forma predeterminada como un contenedor Docker sin privilegios de root. Para ello, la imagen de Docker utiliza un usuario Relution integrado, de modo que el contenedor ya no tiene que ejecutarse con privilegios de root.
De este modo, el funcionamiento del servidor Relution es más seguro y se ajusta a las mejores prácticas actuales para la gestión de contenedores Docker. Las funciones que antes requerían privilegios de root se han adaptado en consecuencia. Entre ellas se incluye, entre otras, la gestión de certificados CA adicionales, que ahora se pueden configurar directamente a través de Relution.
Optimizaciones de almacenamiento en S3 y de recursos
La gestión del almacenamiento en Relution se ha optimizado para un procesamiento más eficiente de los archivos. Las subidas y los recursos se almacenan ahora de forma más eficiente. De este modo, se alivia la carga de la base de datos y se mejora la puesta a disposición de aplicaciones, fondos de pantalla y otros recursos.
Mejoras en la gestión del VPP
Se ha optimizado la gestión de las licencias del VPP de Apple en varios aspectos. Al eliminar dispositivos, las licencias de aplicaciones asignadas ahora se liberan automáticamente. Al mismo tiempo, se ha estabilizado la asignación de licencias para evitar asignaciones duplicadas y llamadas innecesarias a la API de Apple.
También se ha mejorado la gestión de errores en la comunicación con Apple. Se han solucionado problemas relacionados con las notificaciones del VPP y el registro en el DEP en determinadas configuraciones.
Fijación de certificados para perfiles de inscripción de Apple
La versión 26.5 de Relution admite la fijación de certificados para perfiles de inscripción de Apple. De este modo, los administradores pueden especificar en qué certificados se confía para la comunicación MDM cifrada.
La verificación de certificados puede limitarse así específicamente a los certificados almacenados en el perfil de inscripción. Esto aumenta la seguridad de la comunicación del dispositivo y protege la inscripción frente a cadenas de certificados no deseadas o manipuladas.
Actualizaciones de software gestionadas para dispositivos Apple
Con la nueva configuración «Actualizaciones de software gestionadas», los administradores pueden especificar para los dispositivos Apple la versión del sistema operativo deseada y una hora local para la aplicación de la actualización. Los ajustes se implementan a través de la gestión declarativa de dispositivos (DDM) de Apple.
Especificación de la versión mínima del sistema operativo para las inscripciones en el DEP de Apple
Para la inscripción en el DEP de dispositivos Apple (iOS, macOS, visionOS), ahora se puede especificar en Relution una versión mínima del sistema operativo. El asistente del sistema solicitará primero a los dispositivos que no cumplan esta versión que se actualicen. Solo una vez alcanzada la versión de software se continuará con la inscripción y se proporcionará el perfil de gestión. Es posible especificar si se permite la inscripción de dispositivos que ya no puedan alcanzar la versión mínima.
Relution Decon ya está disponible también para macOS
Relution Decon ya está disponible para macOS. Con Relution Decon, el filtrado de contenidos en macOS se puede configurar y controlar de forma centralizada a través de Relution. Las políticas se pueden establecer de forma centralizada a través de la plataforma Relution y aplicarse de manera uniforme en todos los dispositivos.
Función de autocompletado configurable en dispositivos Android Enterprise
En Android Enterprise, ahora es posible establecer una configuración predeterminada para el comportamiento del autocompletado a través de las restricciones. De este modo, los administradores pueden activar o restringir de forma específica la función de autocompletado en todo el sistema en los dispositivos gestionados.
Nuevo diseño de la aplicación Teacher
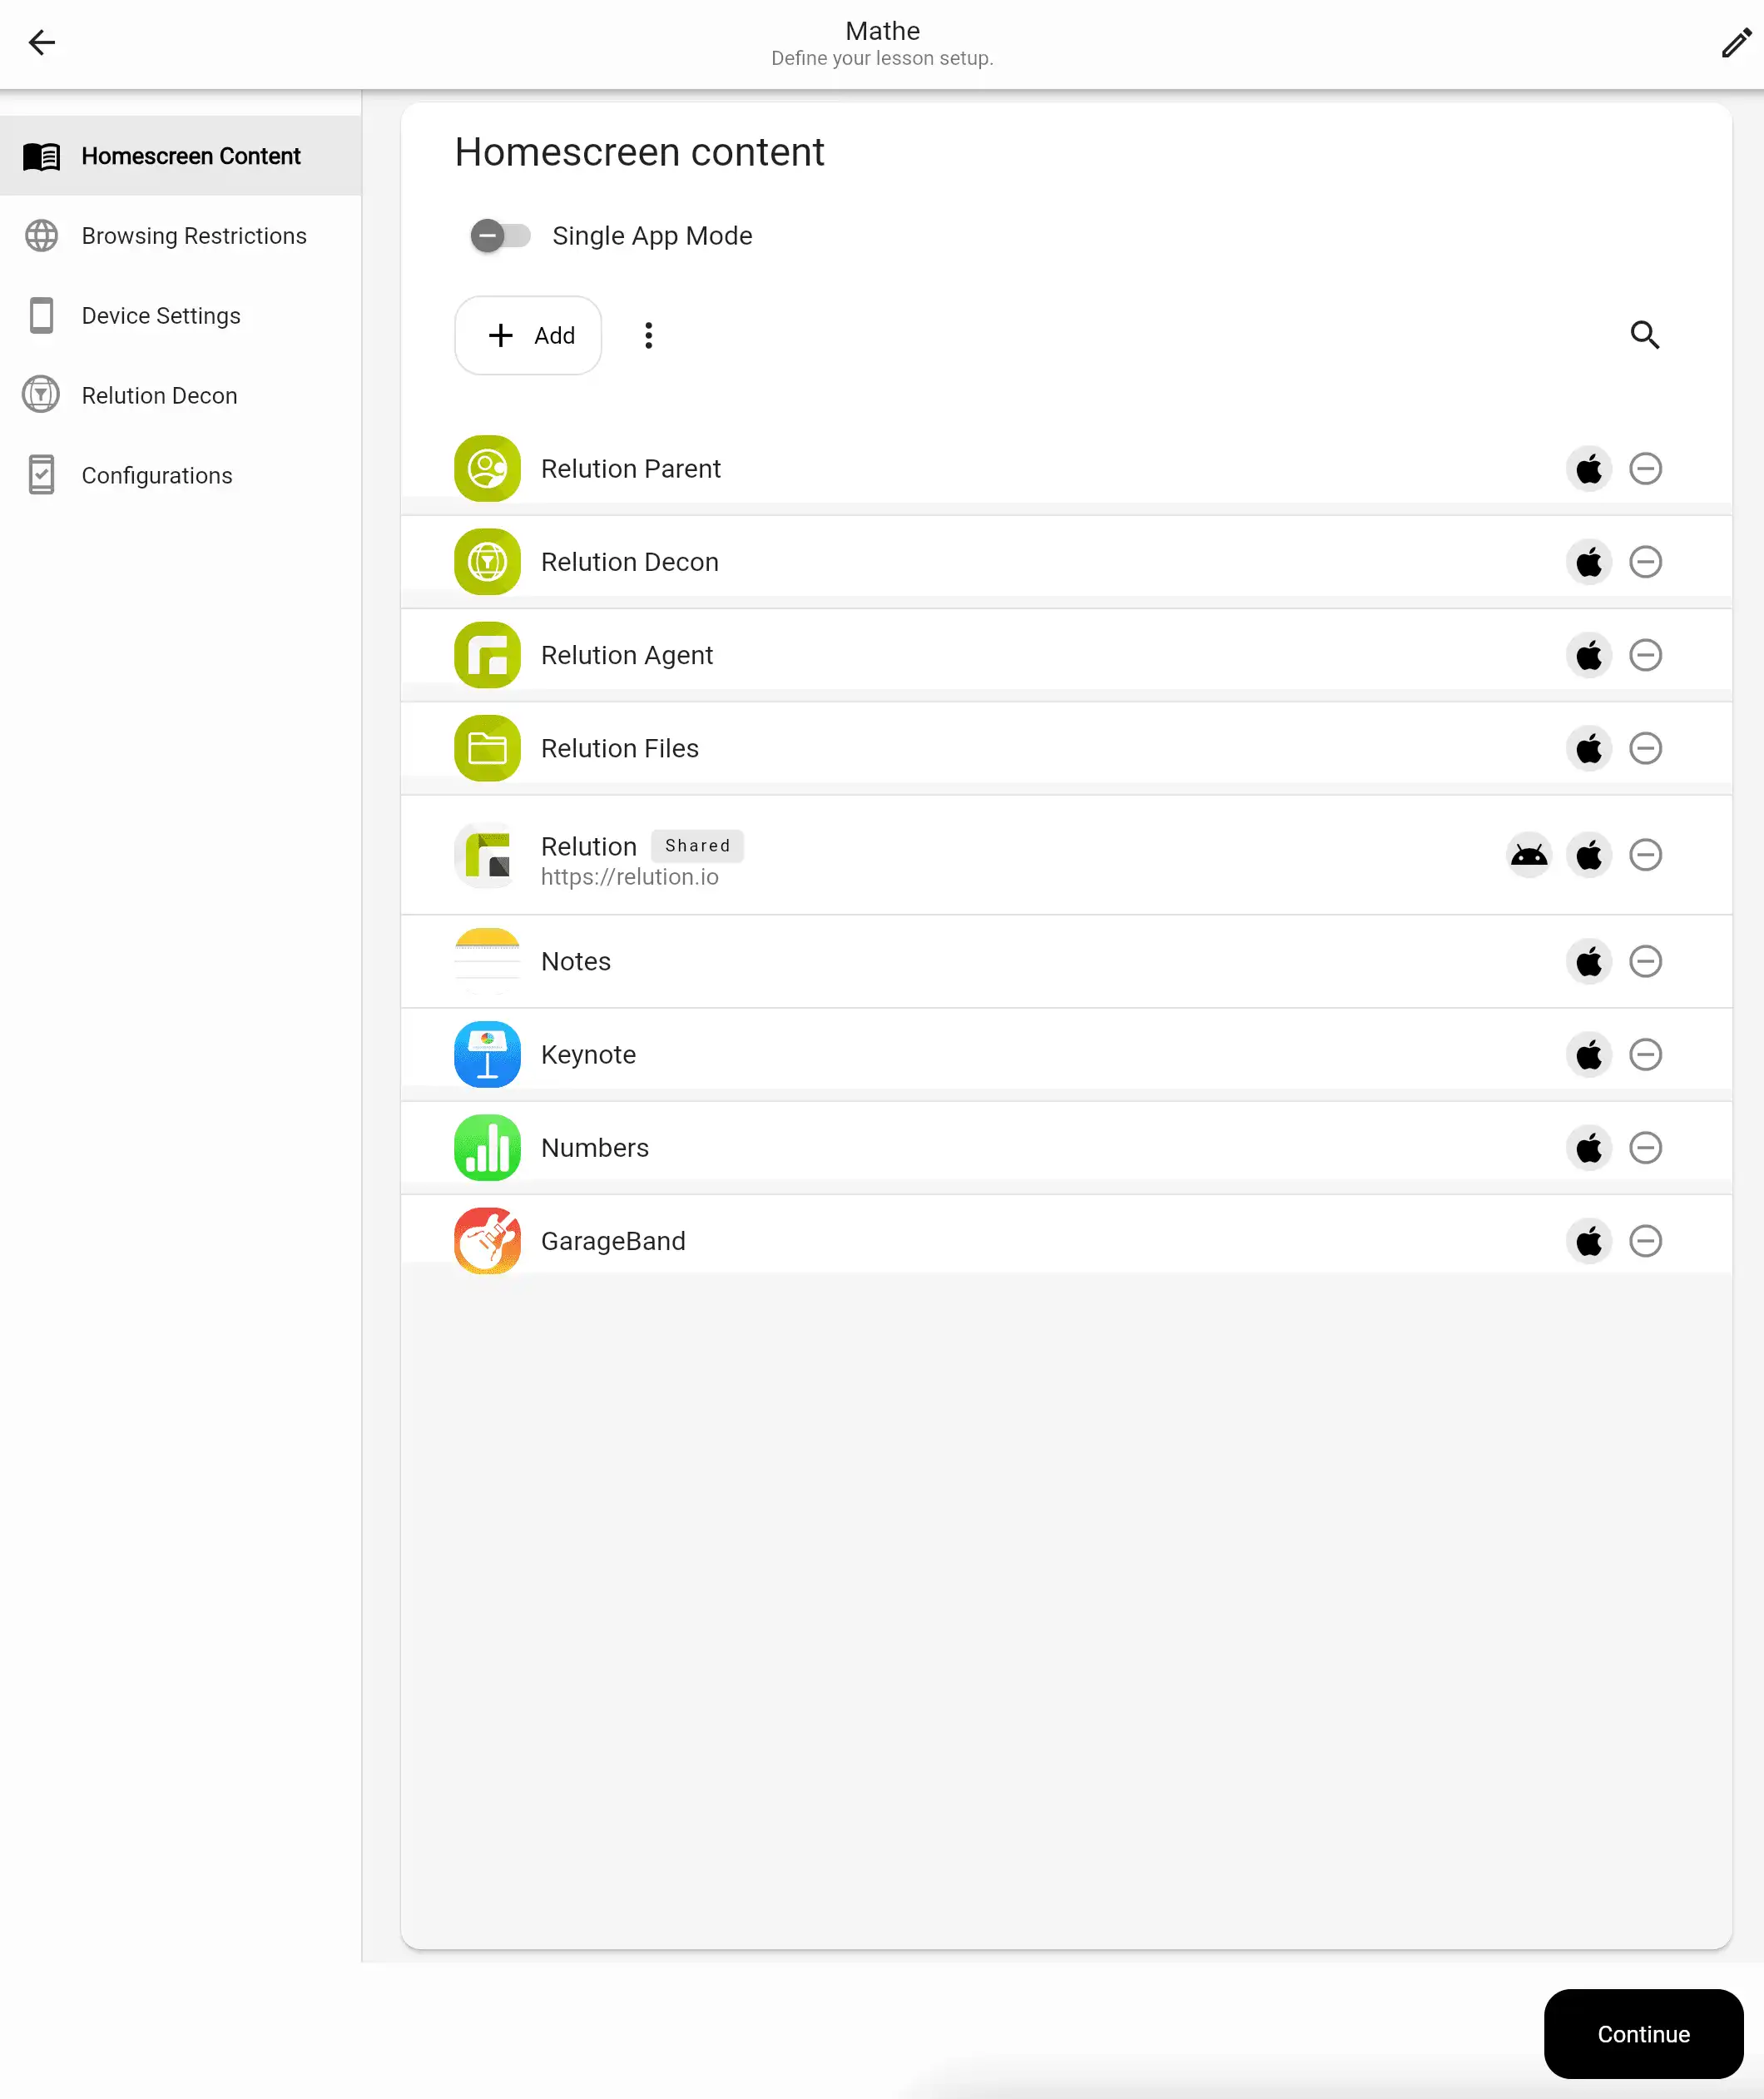
La aplicación Relution Teacher se presenta con una interfaz renovada. Con la versión 26.5, es posible vincular plantillas de clase con configuraciones preparadas. Los profesores pueden asignar directamente a una clase las configuraciones autorizadas por el administrador.
Al comenzar la clase, las directrices almacenadas se aplican automáticamente a los dispositivos de los alumnos participantes y se eliminan al finalizar la clase. De este modo, la configuración de los dispositivos se puede controlar de forma específica para cada situación lectiva.
Además, se ha rediseñado la creación de plantillas de clase, que ahora se pueden crear mediante un proceso claro de dos pasos con navegación por la barra lateral. Las plantillas también se pueden crear sin configuración de dispositivos, de modo que no se aplican restricciones adicionales a los dispositivos de los alumnos.
Para las nuevas restricciones de navegación se dispone de marcadores, URL adicionales permitidas y listas de páginas web mediante importación CSV. Además, los administradores pueden determinar qué configuraciones están a disposición del profesorado y quién puede utilizar la función.

Il changelog relativo a questa versione è disponibile qui.
Per motivi di maggiore leggibilità, in questa pagina si utilizza la forma maschile per i nomi di persone e i sostantivi riferiti a persone. Tali termini si applicano, in linea di principio, a tutti i generi nel rispetto del principio di parità di trattamento. La forma abbreviata è dovuta esclusivamente a motivi redazionali e non implica alcun giudizio di valore.